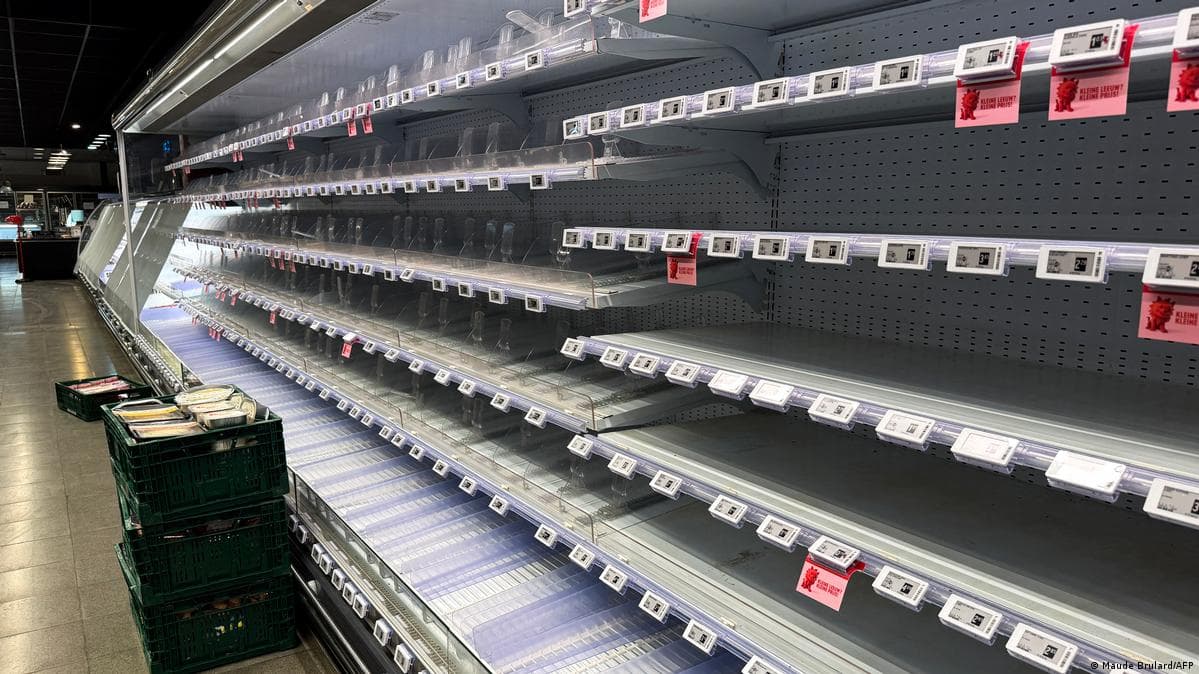
ბრიტანეთში ხორცის მომწოდებლები კიბერშეტევების მსხვერპლნი გახდნენ მას შემდეგ, რაც ჰაკერებმა ევროპის მასშტაბით სუპერმარკეტების საყინულეების ტემპერატურა გაზარდეს.
დიდი ბრიტანეთის ეროვნული კიბერუსაფრთხოების ცენტრმა (NCSC) განაცხადა, რომ დაზარალებულ კომპანიებთან თანამშრომლობს, თუმცა ქვეყნის მასშტაბით ზემოქმედება მინიმალურია.
ორშაბათს, NCSC-ის წლიური ანგარიშის წარდგენისას, ცენტრის ოპერაციების დირექტორმა, პოლ ჩიჩესტერმა აღნიშნა: „ჩვენ ვიცით ამ ინციდენტების შესახებ დიდ ბრიტანეთში და, რა თქმა უნდა, დაზარალებულ ორგანიზაციებთან ვმუშაობთ. ვაგრძელებთ მონიტორინგს. ამ ეტაპზე ზემოქმედება მინიმალურია.“
ამასობაში, კიბერუსაფრთხოების ექსპერტებმა განაცხადეს, რომ „სატყუარა“ მაცივრების მართვის სისტემებზე განხორციელებულმა შეტევებმა – რომლებიც სპეციალურად ინტერნეტში იყო განთავსებული ჰაკერების მისაზიდად – გამოავლინა მახასიათებლები, რომლებიც რუსეთთან დაკავშირებულ მავნე ოპერაციებს წააგავდა.

ბელგიის, ესტონეთის, ირლანდიის, ფინეთის, ლუქსემბურგის, ნიდერლანდებისა და შვედეთის საცალო ვაჭრობის წარმომადგენლებმა ორშაბათს განაცხადეს, რომ მათ მაცივრებთან პრობლემები შეექმნათ – ზოგიერთში ტემპერატურა 50°C-მდე (122°F) ავიდა და რამდენიმე კომპანიამ დაადასტურა, რომ ჰაკერული თავდასხმის მსხვერპლნი გახდნენ. მსგავსი ინციდენტები გასულ თვეში საფრანგეთშიც დაფიქსირდა. გაირკვა, რომ საფრანგეთის სუპერმარკეტების მაცივრებზე განხორციელებული კიბერშეტევა მოძველებულ ტექნოლოგიას შეეხო, რომელიც ინტერნეტში ნაგულისხმევი პაროლებით იყო დაკავშირებული.
ამ დროისთვის, არცერთი ბრიტანული სასურსათო ქსელი პირდაპირ არ დაზარალებულა.
ჩიჩესტერის თქმით, NCSC, რომელიც GCHQ-ს (ბრიტანეთის მთავრობა საკომუნიკაციო შტაბი) ნაწილია, ორგანიზაციებთან თანამშრომლობს, რათა მათი ტექნოლოგიური სისუსტეები გამოავლინოს და აღმოფხვრას მანამდე, სანამ ჰაკერები მათ გამოიყენებენ.
მან ასევე აღნიშნა, რომ NCSC-ს არ შეუძლია კომენტარი გააკეთოს, ვინ შეიძლება იყოს თავდასხმების უკან, თუმცა ეს შეტევები არ იყო AI-ის გამოყენებით განხორციელებული და მათთვის გამოყენებული იყო ხარვეზები, რომლებიც „დიდი ხანია არსებობს“.
NCSC-ის აღმასრულებელმა დირექტორმა, რიჩარდ ჰორნმა, განაცხადა, რომ მაცივრებზე განხორციელებული შეტევები წარმოადგენს „კიბერ-მუქარის საწყის ეტაპს“, რომლის წინაშეც კომპანიები და საზოგადოება დგანან, რადგან AI სისტემები IT ქსელებში ისეთ სისუსტეებს აჩვენებენ, რომელთა შესახებაც მფლობელებს წარმოდგენა არ აქვთ ან უგულებელყოფენ მათ გამოსწორებას.
„არსებობს იმდენი სისუსტე, რომ შეიძლება ითქვას, ისინი უბრალოდ ელოდებიან, როდის გამოიყენებენ მათ,“ – დასძინა მან.
სააგენტოს მთავარი ტექნოლოგიების ოფიცრის, ოლი უაითჰაუსის თქმით, ყოველდღიური საყოფაცხოვრებო მოწყობილობები, რომლებიც ინტერნეტს უკავშირდება, გარკვეულ სიტუაციებში ჰაკერებისთვის მოწყვლადი იქნება. მისი თქმით, მწარმოებლები უნდა წახალისდნენ, რომ თავიანთი ტექნოლოგია უფრო უსაფრთხო გახადონ, ხოლო მომხმარებლებმა უნდა მიიღონ, რომ უსაფრთხო მოწყობილობაში მეტი გადაიხადონ.
ბრიტანეთის დამოუკიდებელი ხორცის მომწოდებლების ასოციაციამ განაცხადა, რომ მისი 300-ზე მეტი წევრიდან ზოგიერთები დაზარალდნენ მას შემდეგ, რაც „კოლატერალური ზიანი“ მიიღეს ჰაკერული თავდასხმის შედეგად.
ინდუსტრიულმა გაერთიანებამ აღნიშნა, რომ მაცივრების გატეხვის შედეგად ხორცი არ დაკარგულა, თუმცა ინციდენტები „შეხსენებაა ყველასთვის სასურსათო ინდუსტრიაში, მიწოდების ჯაჭვის ნებისმიერ ეტაპზე, რომ მათი ბიზნესი შეიძლება ვიღაცისთვის სამიზნე იყოს“.
ერთ-ერთმა მომწოდებელმა კომპანიამ აღნიშნა, რომ მისი საყინულეების ტემპერატურა 100°C-მდე (212°F) ავიდა, ხოლო კიდევ ორმა კომპანიამ განაცხადა, რომ მათი მოწყობილობები დნობის პროცესში იყო. ასოციაციის ცნობით, დაზარალებული საყინულეები იმ მომენტში ცარიელი იყო. The Grocer-მა, ინდუსტრიულმა გამოცემამ, ასევე გაავრცელა ინფორმაცია, რომ ლონდონში ხილისა და ბოსტნეულის ერთმა საბითუმო მოვაჭრემაც განიცადა პრობლემა, თუმცა მარაგი არ დაუკარგავს.
კიბერუსაფრთხოების მკვლევარების თქმით, Danfoss-ის სატყუარა მაცივრების მართვის სისტემებზე განხორციელებული შეტევები – რომლებიც ჰაკერების სამიზნე იყო კონტინენტურ ევროპაში – წააგავდა ბოლო დროს რუსეთთან დაკავშირებულ ოპერაციებს.
ქსავიე ბელეკენსმა, კიბერუსაფრთხოების კომპანია Lupovis-ის აღმასრულებელმა დირექტორმა, განაცხადა, რომ 20 ოქტომბრიდან 30 ოქტომბრამდე, ონლაინ „honeypot“-ების (სატყუარა სისტემების) დაყენების შემდეგ, რომლებიც ჰაკერებისთვის რეალურ Danfoss-ის მაცივრების კონტროლერებს ჰგავდა, 91 სხვადასხვა წყაროდან 256 შეტევის მცდელობა დაფიქსირდა.
თავდამსხმელები, რომლებიც ცდილობდნენ სატყუარა კონტროლერებზე წვდომის მოპოვებას, ანონიმურები დარჩნენ, თუმცა ავთენტიფიკაციის მცდელობების უმეტესობა მწარმოებლის საჯაროდ ხელმისაწვდომი ქარხნული ნაგულისხმევი მომხმარებლის სახელითა და პაროლით ხდებოდა.
ისინი ასევე იყენებდნენ იმას, რასაც ბელეკენსი „bulletproof“ ჰოსტინგს უწოდებს – ეს ნიშნავს ინტერნეტ-სერვისის პროვაიდერების გამოყენებას, რომლებიც განსაკუთრებით ტოლერანტულები არიან მავნე აქტივობის მიმართ, ხშირად უგულებელყოფენ ბოროტად გამოყენების შესახებ საჩივრებს ან ართულებენ სამართალდამცველებისთვის მათი მომხმარებლების ოპერაციების შეწყვეტას.
„ჩვენი ყურადღება მიიპყრო იმ ინფრასტრუქტურის თანხვედრამ, რომელიც ბოლო კვლევითი აქტივობისას გამოვლინდა და იმ ინფრასტრუქტურამ, რომელსაც ადრე რუსეთთან დაკავშირებულ მავნე ოპერაციებთან ვაკავშირებდით,“ – განაცხადა მან.
„მიუხედავად იმისა, რომ ჯერჯერობით კონკრეტულ ჯგუფს ვერ ვასახელებთ, იმ აქტორების რაოდენობა, რომლებიც ამ აღწერილობას შეესაბამება, შედარებით მცირეა და bulletproof ჰოსტინგი, რომელსაც ეს აქტორები კვლევისთვის იყენებდნენ, ადრე რუსულ ჯგუფებსაც ჰქონდათ გამოყენებული.“