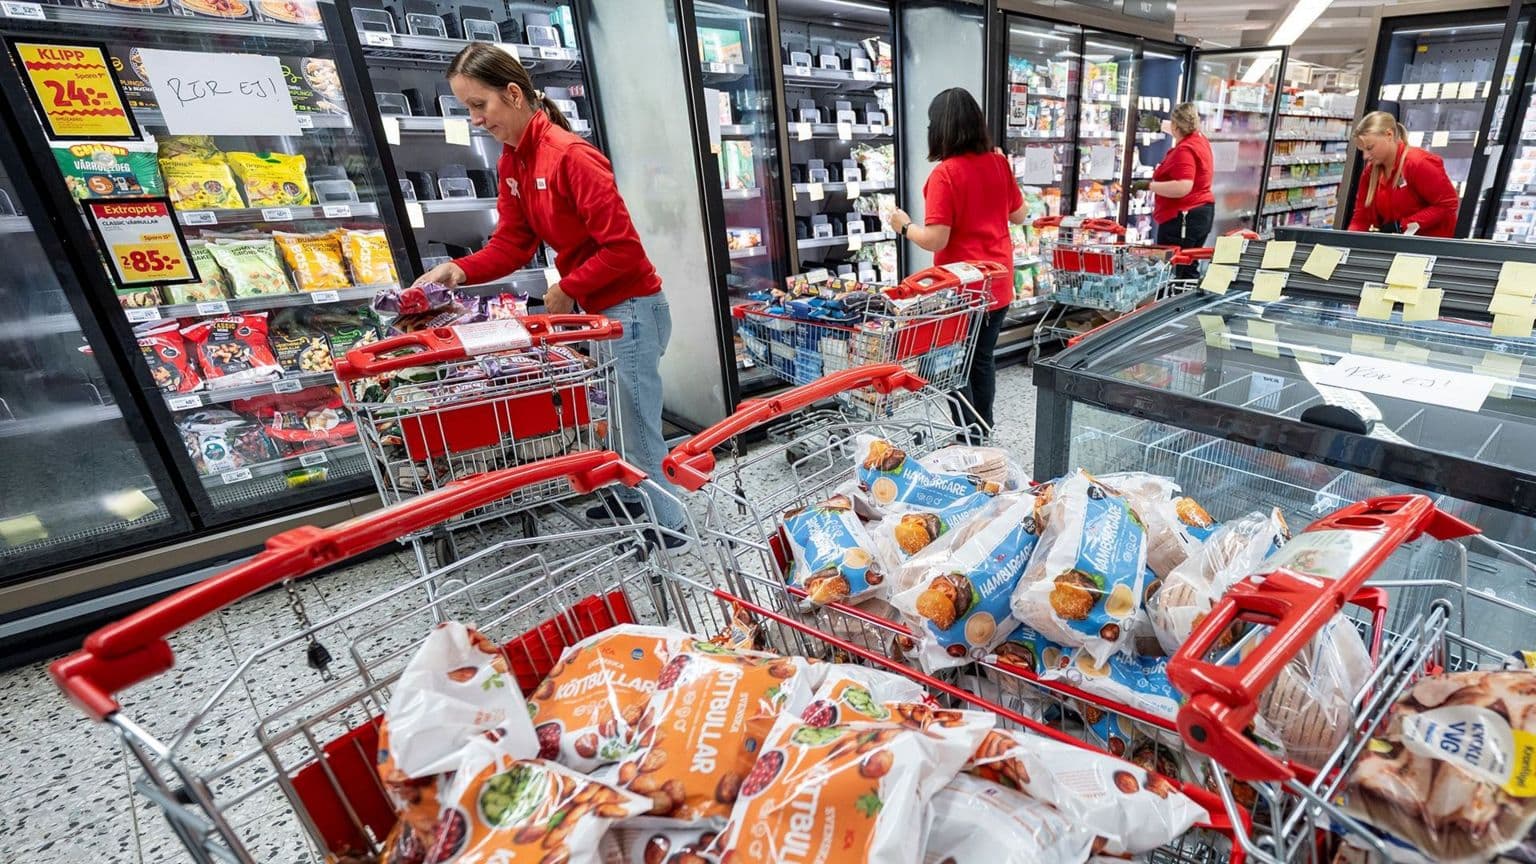


ევროპის შვიდ ქვეყანაში ათეულობით სუპერმარკეტი სავარაუდო კიბერშეტევის მსხვერპლი გახდა, რამაც ინტერნეტთან დაკავშირებულ მაცივრებსა და საყინულეებს პრობლემა შეუქმნა და კიდევ ერთხელ გააჩინა შეშფოთება საცალო ვაჭრობაში, ინდუსტრიასა და სახლებში გამოყენებული დაკავშირებული ტექნიკის უსაფრთხოების შესახებ.
ბელგიასა და ლუქსემბურგში დაახლოებით 40 „დელჰაიზის“ სუპერმარკეტი დაზარალდა, ხოლო მცირე რაოდენობის მაღაზიები შვედეთში, ირლანდიაში, ნიდერლანდებში, ესტონეთსა და ფინეთშიც მოხვდა შეტევის სამიზნეში. ვარაუდობენ, რომ ინციდენტი იმავე მეთოდით განხორციელდა, როგორც ოქტომბრის დასაწყისში საფრანგეთის ასობით სუპერმარკეტზე, როდესაც მილიონობით ევროს ღირებულების საკვები პროდუქტი განადგურდა.
Sabcobel-მა, ბელგიურმა კომპანიამ, რომელიც აწარმოებს დაზარალებული მაცივრების ნაწილს და მართავს „დელჰაიზის“ სისტემებს, განაცხადა, რომ მოწყობილობების აორთქლებელები გადაყვანილი იყო დეფროსტირების რეჟიმში, რის შედეგადაც ისინი გათბა. კომპანიის აღმასრულებელმა დირექტორმა სტეფან მუელანსმა სააგენტო Belga-ს ორშაბათს უთხრა, რომ Sabcobel-ი „მთელი ღამე და დილა მუშაობდა, რათა დაზარალებული მოწყობილობები ქსელიდან გაეთიშა“.
მისი თქმით, საფრანგეთში მომხდარი შეტევის შემდეგ კომპანია მუშაობდა „ჩვენი კლიენტების მაცივრების ამ სისუსტისგან დასაცავად“, თუმცა აღჭურვილობას პროგრამული განახლების ნაცვლად ფიზიკური მოდიფიკაცია სჭირდებოდა. სუპერმარკეტების უმეტესობა ინტერნეტთანაა დაკავშირებული, რათა ტექნიკური მომსახურება და პრობლემების მოგვარება დისტანციურად იყოს შესაძლებელი.
„ყველაზე მარტივი გამოსავალია მაცივრების მართვა დაცული ინტერნეტ-კავშირის მეშვეობით. ჩვენი კლიენტების უმეტესობამ საფრანგეთში შეტევის შემდეგ სწორედ ასე მოიქცა,“ — აღნიშნა მუელანსმა.
რამდენიმე მაღაზიაში საყინულეების ტემპერატურა, გავრცელებული ინფორმაციით, 50°C-მდე (122°F) ავიდა. ბელგიის ჩრდილოეთ ქალაქ ჰოეილარტში „დელჰაიზის“ ფილიალმა ვებგვერდ Het Laatste Nieuws-ს განუცხადა, რომ 100,000 ევროს (83,500 ფუნტი სტერლინგი) ღირებულების პროდუქცია დაკარგა. მენეჯერის თქმით, ამ თანხაში მაღაზიის დახურვით გამოწვეული დამატებითი ზარალი არ შედის.
Carrefour-მა განაცხადა, რომ ბელგიაში მისი 15 მაღაზია დაზარალდა, თუმცა ყველა მათგანის გახსნის უზრუნველსაყოფად დაუყოვნებლივი ზომები იქნა მიღებული. Colruyt Group-მა, რომელიც ბელგიაში Spar-ის მაღაზიებს ფრანჩაიზის სისტემით მართავს, აღნიშნა, რომ ხუთ მაღაზიას მაცივრების სისტემები დაუზიანდა.
Ikea-მ განაცხადა, რომ დასავლეთ ბელგიის ქალაქ მონში მდებარე მაღაზიაში მაცივრების სისტემები დაზიანდა. კომპანიის წარმომადგენელმა Reuters-ს უთხრა, რომ „გამორიცხული არ არის, დამატებითი ლოკაციებიც დაზარალებული იყოს“.
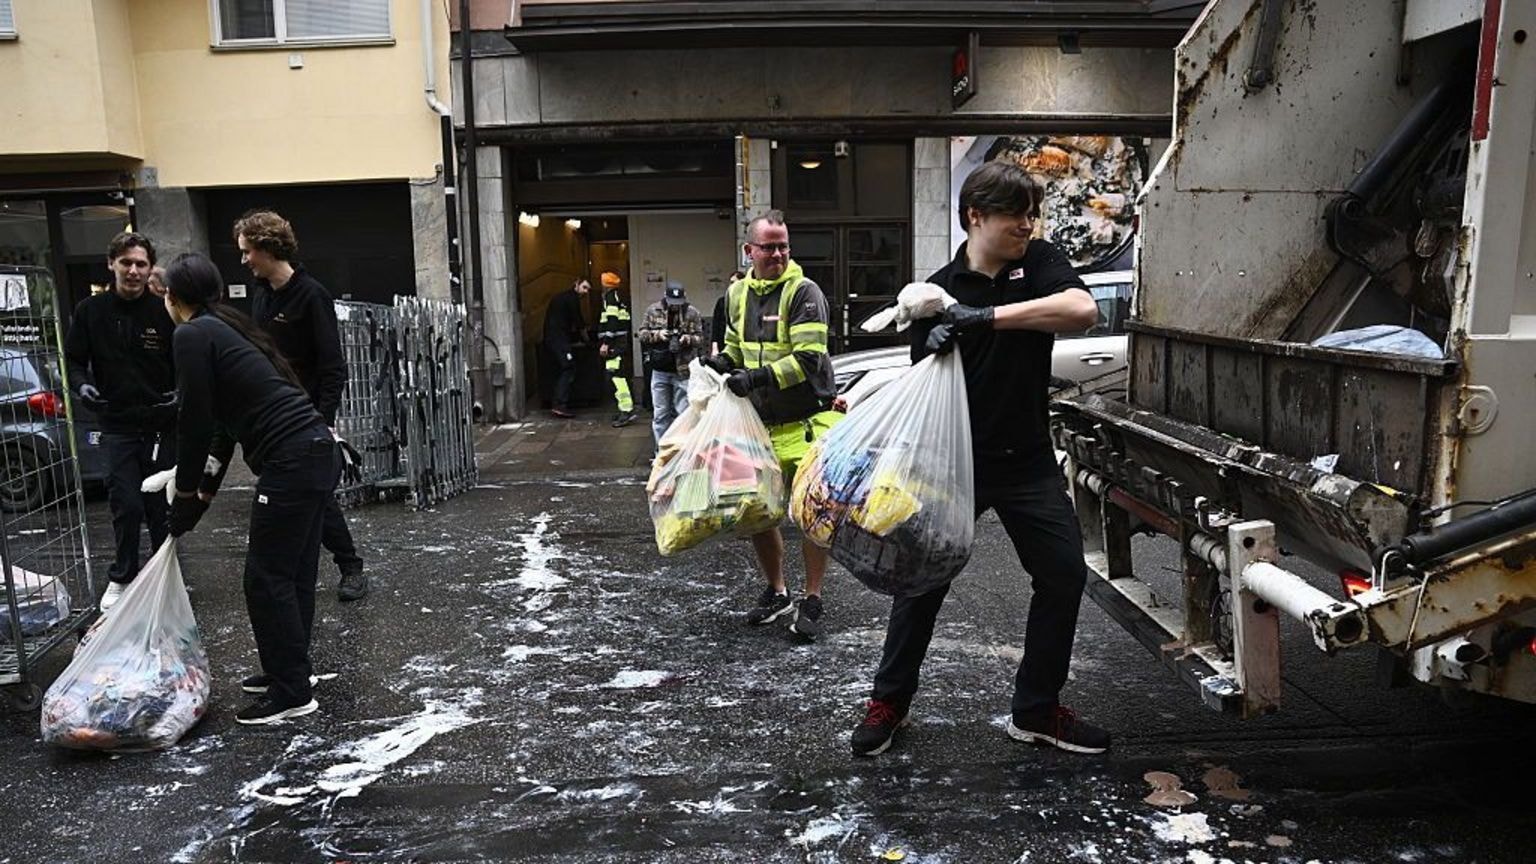
შვედეთში რამდენიმე ICA-სა და Coop-ის მაღაზია დაზარალდა. ICA-ს განცხადებით, ინციდენტი შეეხო „ICA-ს ცენტრალური ქსელის გარეთ მოქმედ მცირე რაოდენობის მაღაზიებს“ და კომპანია დაზარალებულ ფილიალებს მხარდაჭერას უწევს.
სამხრეთ შვედეთის ქალაქ შიობოში ICA-ს ფილიალმა სოციალურ ქსელში დაწერა: „ჩვენი მაცივრები და საყინულეები ღამით გატეხეს და ტემპერატურა 50 გრადუსზე დააყენეს.“ მაღაზია დროებით დაიხურა, თუმცა მოგვიანებით გაიხსნა. Coop-ის 800 შვედური მაღაზიიდან შვიდი დაზარალდა, თუმცა კომპანიამ განაცხადა, რომ „სიტუაცია ამჟამად კონტროლს ექვემდებარება“.
ფინეთში K-ქსელის რამდენიმე მაღაზიაში მაცივრების გაუმართაობა დაფიქსირდა. Kesko-მ, ქსელის მფლობელმა, განაცხადა, რომ მისი უსაფრთხოების ექსპერტები მიზეზს იკვლევენ.
ირლანდიაში 13 SuperValu-ს სუპერმარკეტი დაზარალდა. Musgrave Group-მა, რომელიც ქსელის მფლობელია, The Irish Times-ს დაუდასტურა, რომ „კიბერინციდენტმა“ მაცივრების სისტემები დააზიანა, თუმცა ზემოქმედება „კონკრეტულ მოდელს“ შეეხო.
დანიური მწარმოებელი Danfoss-ი ჰოლანდიურ საზოგადოებრივ მაუწყებელ NOS-თან საუბარში აცხადებს, რომ ნიდერლანდებში მინიმუმ 17 კომპანიის გაგრილების და გაყინვის სისტემები ღამით გატეხეს. დაზარალებულებს შორის იყო ხორცის მაღაზიები და პატარა სამეზობლო მაღაზიები. ესტონეთში Selver-ის სუპერმარკეტი დაზარალდა, ხოლო ადგილობრივმა მაუწყებელმა ERR-მა გაავრცელა ინფორმაცია, რომ შესაძლოა სხვა კომპანიებიც მოხვდნენ შეტევის სამიზნეში.
ჯერ უცნობია, ვინ დგას სავარაუდო შეტევის უკან. ბელგიისა და შვედეთის ეროვნული კიბერუსაფრთხოების სააგენტოები ინციდენტს აკვირდებიან, ხოლო დიდი ბრიტანეთის National Cyber Security Centre აცხადებს, რომ საერთაშორისო პარტნიორებთან და ინდუსტრიასთან ერთად მუშაობს „ინციდენტის დეტალების სრულად გასაგებად“. დიდ ბრიტანეთში მსგავსი შემთხვევები არ დაფიქსირებულა.
შეტევებმა კიდევ ერთხელ წამოწია წინ ინტერნეტთან დაკავშირებული ტექნიკის სისუსტეების საკითხი — ინდუსტრიული დანადგარებიდან საყოფაცხოვრებო მოწყობილობებამდე. დაკავშირებულ მოწყობილობებში შეიძლება შედიოდეს მაცივრები, ცენტრალური გათბობის სისტემები და სარეცხი მანქანები. მიუხედავად იმისა, რომ ინტერნეტთან წვდომა მათ დისტანციურად მართვის საშუალებას იძლევა, ნებისმიერი ონლაინ მოწყობილობა შეიძლება ბოროტმოქმედების სამიზნე გახდეს.
არ არსებობს მტკიცებულება, რომ სუპერმარკეტებზე შეტევებისას საყოფაცხოვრებო ტექნიკა იყო მიზანში. თუმცა, მკვლევრებმა ადრე აჩვენეს, რომ 2015 წელს Samsung-ის ჭკვიან მაცივარში აღმოჩენილი სისუსტე ინტერნეტ-ტრაფიკის გადაჭერასაც კი იძლეოდა.
NCSC-ს ყოფილი აღმასრულებელი დირექტორი კიარან მარტინი ამბობს, რომ მწარმოებლებმა მეტი უნდა გააკეთონ დაკავშირებული მოწყობილობების უსაფრთხოების უზრუნველსაყოფად. „ბევრად მეტი უნდა მოვითხოვოთ დიდი ტექნოლოგიური კომპანიებისგან, რომ თავიდანვე უსაფრთხო მოწყობილობები და პროდუქტები მოგვაწოდონ,“ — აღნიშნა მან. მომხმარებლებს ურჩია, განაახლონ მოწყობილობები და, სადაც შესაძლებელია, ჩართონ მრავალფაქტორიანი ავთენტიფიკაცია. „ვიცი, რომ ეს დამღლელია, მაგრამ სულ რამდენიმე წამს წაიღებს,“ — დასძინა მან.
2024 წლის აპრილიდან დიდი ბრიტანეთის კანონმდებლობა ავალდებულებს გარკვეული ჭკვიანი მოწყობილობების მწარმოებლებს, დააკმაყოფილონ მინიმალური კიბერუსაფრთხოების სტანდარტები, მათ შორის პაროლებსა და უსაფრთხოების განახლებებთან დაკავშირებული მოთხოვნები.
UK Cyber Defence-ის მკვლევრებმა გამოავლინეს 800-ზე მეტი მაცივრებისა და შენობის მართვის ინტერფეისი, რომლებიც ბრიტანელი საცალო ვაჭრობის ქსელებში საჯაროდ ხელმისაწვდომია ინტერნეტში. ეს არ ნიშნავს, რომ ყველა მათგანი აუცილებლად გატეხვადია, თუმცა ასეთი სისტემები შეიძლება გახდეს თავდამსხმელების სამიზნე სუსტი პაროლების ან პროგრამული სისუსტეების გამო.
მთავრობამ სუპერმარკეტებზე ადრეული შეტევების შემდეგ წამყვან საცალო ვაჭრებთან გამართა შეხვედრები კიბერგამძლეობაზე. ბრიტანეთის საცალო ვაჭრობის კონსორციუმის აღმასრულებელმა დირექტორმა ჰელენ დიკინსონმა განაცხადა, რომ კიბერინციდენტები საცალო ვაჭრობისთვის სერიოზული პრობლემაა და ისინი NCSC-სთან თანამშრომლობენ ინფორმაციის გაზიარებისა და თავდაცვის გაძლიერების მიზნით.
საკვების მიწოდებაზე კიბერშეტევების გავლენა განსაკუთრებით გამოიკვეთა 2025 წლის მაისში, როდესაც M&S და Co-op გახდნენ გამოსასყიდი პროგრამული უზრუნველყოფის მსხვერპლი. ორივე ქსელმა პრობლემები განიცადა ახალი პროდუქციის მიწოდებაში, ხოლო მომხმარებლებმა მთელი დიდი ბრიტანეთის მასშტაბით ცარიელი თაროები დააფიქსირეს მომდევნო დღეებში.
კიბერუსაფრთხოების კომპანია SentinelOne-ის მკვლევარმა ტომ ჰეგელმა აღნიშნა, რომ საცალო ვაჭრებმა უფრო მკაფიოდ უნდა განსაზღვრონ, ვის ეკისრება პასუხისმგებლობა დაკავშირებულ მოწყობილობებზე. „საცალო ვაჭრებმა უნდა უპასუხონ კითხვას — ვინ არის პასუხისმგებელი ამ მოწყობილობების უსაფრთხოებაზე და არა მხოლოდ მათ შეკეთებაზე,“ — განაცხადა მან.
მისი თქმით, ინტერნეტთან დაკავშირებულმა ტექნოლოგიამ შეიძლება ყოველდღიური ცხოვრება უფრო მოსახერხებელი გახადოს, მაგრამ უსაფრთხოებამაც უნდა დაიცვას ტემპი. „როცა თავდამსხმელი შეძლებს ამ კონტროლების მართვას, ლეგიტიმური ფუნქციები, როგორიცაა დეფროსტირება, შეიძლება გახდეს დესტრუქციის იარაღი,“ — აღნიშნა მან. „ერთი პარამეტრის შეცვლამ შეიძლება ფიზიკური მარაგი გაანადგუროს და არა მხოლოდ კომპიუტერული სისტემა შეაფერხოს.“
დაკავშირებული ტექნოლოგია ასევე გამოიყენება ინდუსტრიული დანადგარებისა და სატრანსპორტო საშუალებების დისტანციური მართვისთვის. კიბერუსაფრთხოების ექსპერტმა კენ მუნრომ აღნიშნა 2015 წლის დემონსტრაცია, როდესაც მკვლევრებმა Jeep-ის ინტერნეტთან დაკავშირებული გასართობი სისტემის გატეხვით მანქანა დისტანციურად მართეს, რამაც ავტომობილების უსაფრთხოების გაუმჯობესება გამოიწვია.
„საბედნიეროდ, ავტომობილების ინდუსტრიამ ეს პრობლემა დროულად გააცნობიერა და გამოასწორა,“ — განაცხადა მან.
მობილური კავშირები ფართოდ გამოიყენება ელექტროსადგურებსა და წყალმომარაგების ქსელებში მოწყობილობების მონიტორინგისთვის, რაც ინჟინრებს სისტემების დისტანციურად მართვის საშუალებას აძლევს. მუნროს თქმით, დიდ ბრიტანეთში კომუნალური კომპანიები, როგორც წესი, ეფექტურად იცავენ ამ კავშირებს, თუმცა საერთაშორისო სტანდარტები განსხვავდება. მისი თქმით, განსაკუთრებით საფრთხის ქვეშ არიან მცირე და არასაკმარისად დაფინანსებული კომუნალური კომპანიები, რადგან ზოგიერთი მათგანი ჯერ კიდევ ძველ, დაუცველ მოწყობილობებზეა დამოკიდებული.
სათანადო დაცვის გარეშე, „ნებისმიერი ქარხანა ან მოწყობილობა“, რომელიც ინტერნეტთანაა დაკავშირებული — ავტომწარმოებლიდან ელექტროენერგიისა და სატრანსპორტო ინფრასტრუქტურამდე — მსგავს რისკებს შეიძლება შეეჯახოს, ამბობს ოლივიე დალოი, კიბერუსაფრთხოების ექსპერტი კომპანია Zscaler-იდან.