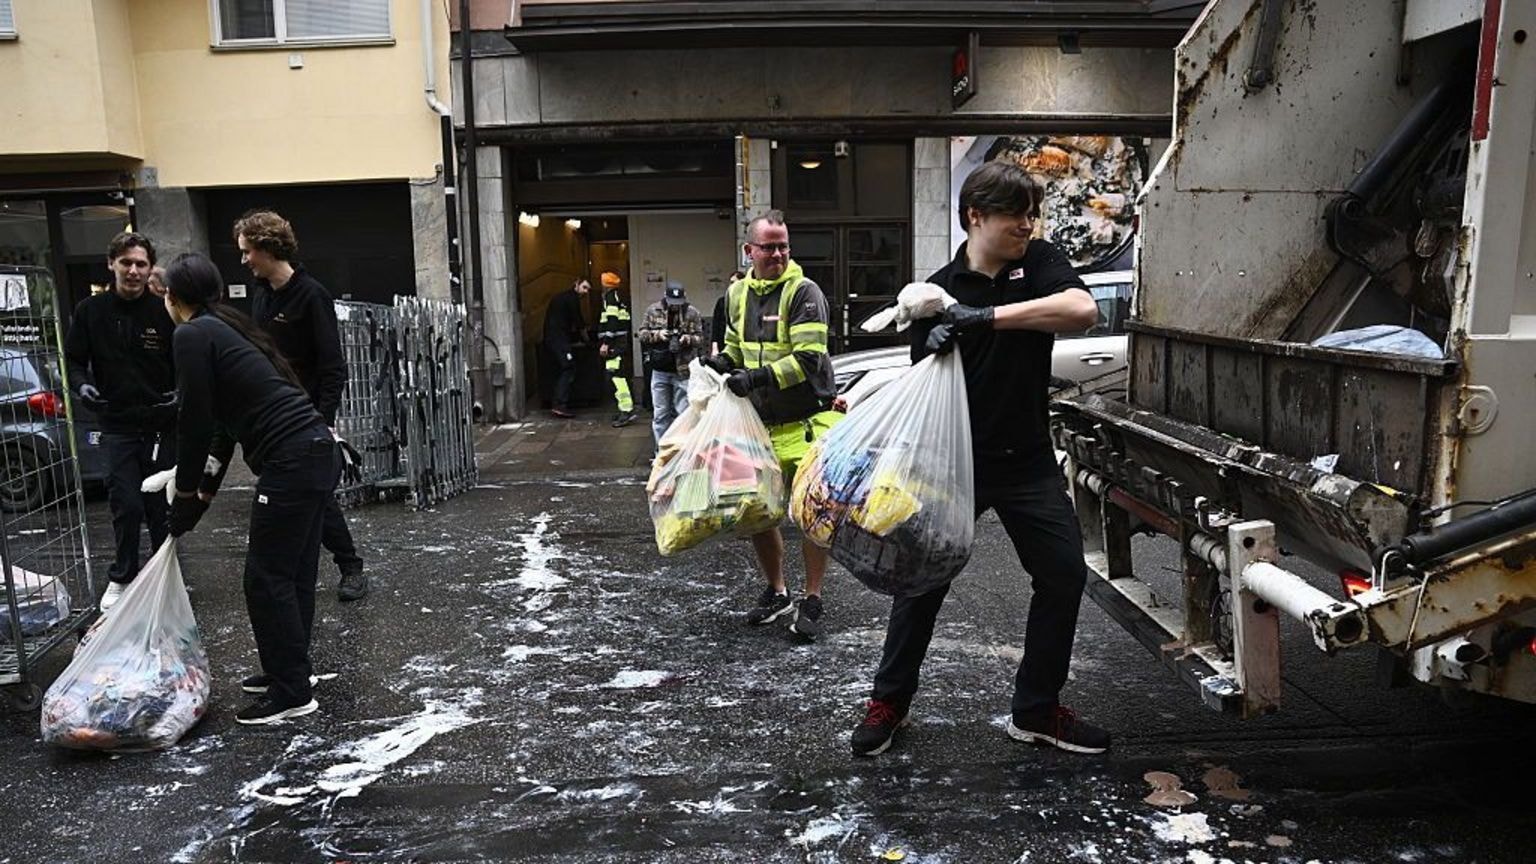


ევროპის მინიმუმ შვიდ ქვეყანაში სუპერმარკეტების ქსელებმა ორშაბათს განაცხადეს, რომ ღამით მაცივრები და საყინულეები მწყობრიდან გამოვიდა, ზოგიერთ მაღაზიაში ტემპერატურა 50°C-მდე (122°F) ავიდა. ბელგიაში, ესტონეთში, ფინეთში, ირლანდიაში, ლუქსემბურგში, ნიდერლანდებსა და შვედეთში მომხდარმა ინციდენტებმა რამდენიმე კომპანიას კიბერშეტევის ვერსია დაასახელებინა.
მომხდარი წააგავდა საფრანგეთში გასულ თვეში, ან ოქტომბრის დასაწყისში მომხდარ თავდასხმას, როდესაც ჰაკერებმა დაახლოებით 700 სუპერმარკეტის გაგრილების სისტემები აიღეს კონტროლზე. ტემპერატურა -27°C-დან 50°C-ზე მაღლა აიწია, რამაც ხანძრები, ახალი ხორცის, რძის პროდუქტებისა და გაყინული საქონლის განადგურება და ათეულობით მილიონი ევროს ზარალი გამოიწვია. ცალკეულ ფრანგულ სუპერმარკეტებში ზარალი ათი ათასიდან 130,000 ევრომდე (£109,000) მერყეობდა.
ბელგიაში, მაცივრების მწარმოებელმა Sabcobel-მა განაცხადა, რომ დაზიანებულ ერთეულებში აორთქლებლები დეფროსტირების რეჟიმზე გადავიდა, რის გამოც ტემპერატურა აიწია. კომპანიის აღმასრულებელმა დირექტორმა, სტეფან მუელანსმა, სააგენტო Belga-ს განუცხადა, რომ ინციდენტი კიბერშეტევა იყო და კომპანიამ „მთელი ღამე და დილა იმუშავა, რათა დაზიანებული ერთეულები ქსელიდან გაეთიშა“. მან Le Soir-ს უთხრა: „ტექნიკოსების მობილიზება ღამის პირველ საათზე დავიწყეთ“.
მუელანსის თქმით, Sabcobel-ი საფრანგეთში თავდასხმის შემდეგ მუშაობდა „ჩვენი კლიენტების მაცივრების ამ სისუსტისგან დასაცავად“, თუმცა ერთეულებს მხოლოდ პროგრამული განახლება კი არა, ფიზიკური მოდიფიკაციაც სჭირდებოდა. სუპერმარკეტების უმეტესობა ინტერნეტთანაა დაკავშირებული, რათა სისტემების დისტანციური მართვა და დიაგნოსტიკა იყოს შესაძლებელი. „ყველაზე მარტივი გამოსავალია მაცივრების მართვა დაცული ინტერნეტ-კავშირის მეშვეობით. საფრანგეთში თავდასხმის შემდეგ ჩვენი კლიენტების უმეტესობამ ეს გზა აირჩია“, – აღნიშნა მუელანსმა.
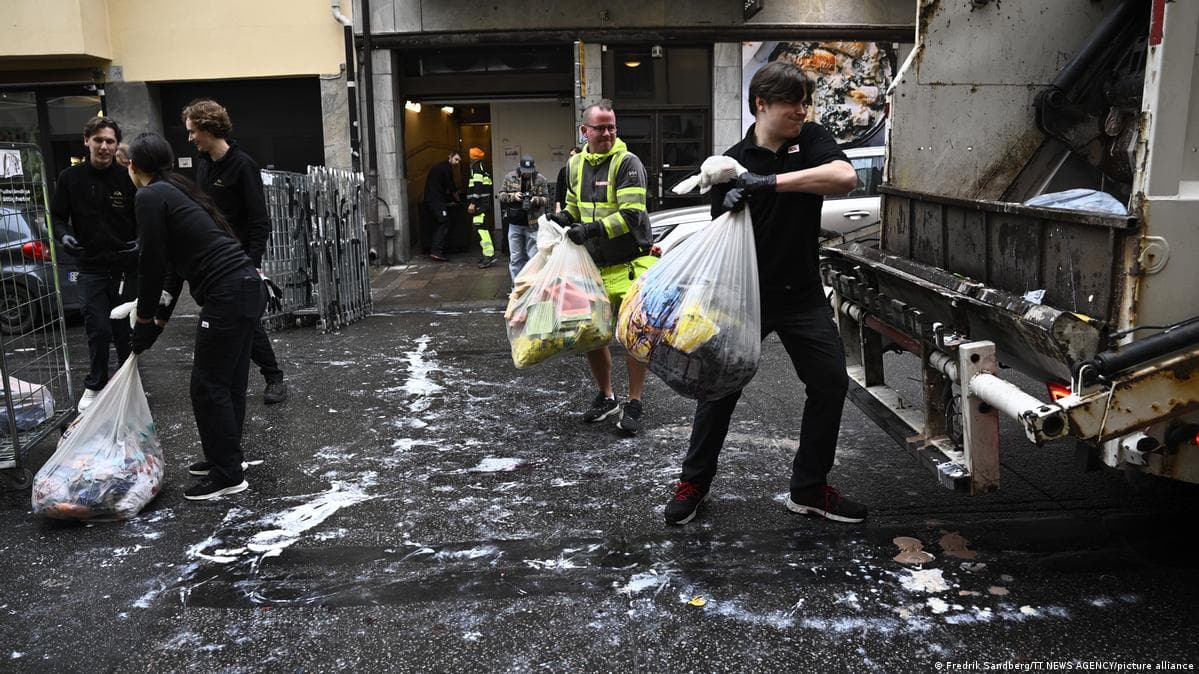
ბელგიასა და ლუქსემბურგში დაახლოებით 40 Delhaize-ის სუპერმარკეტი დაზარალდა. ნიდერლანდების საცალო ქსელმა Ahold Delhaize-მა, რომელმაც გასულ თვეს პოლიციას მსგავსი ინციდენტი აცნობა, განაცხადა, რომ დაზარალებულ მაღაზიებში ახალი და გაყინული პროდუქციის ასორტიმენტი „დროებით შეზღუდულია“, თუმცა დისტრიბუციის ცენტრები და მიწოდება ჩვეულ რეჟიმში მუშაობს. ჟურნალისტებმა ბრიუსელის ჩრდილო-აღმოსავლეთით მდებარე მაღაზიაში ცარიელი მაცივრები და წარწერა ნახეს: „კიბერშეტევების გამო, მაცივრებსა და საყინულეებში პროდუქცია არ იქნება. გთხოვთ, ბოდიში მიიღოთ“.
Delhaize-ის ფილიალმა ჰოეილარტში, ბელგიის ჩრდილოეთში, ვებგვერდ Het Laatste Nieuws-ს განუცხადა, რომ 100,000 ევროს (£83,500) ღირებულების პროდუქცია დაკარგა. მენეჯერის თქმით, ეს შეფასება მაღაზიის დახურვით გამოწვეულ დამატებით ზარალს არ მოიცავს. ხუთი Spar-ის მაღაზიაც დაზარალდა, რომლებიც Colruyt Group-ის ფრანჩაიზის სისტემით მუშაობს, ხოლო Colruyt-მა და Intermarché-მ ტექნიკური პრობლემები ხუთ და თხუთმეტ მაღაზიაში დააფიქსირეს. Le Soir-მა Shop & Go-ს მაღაზიებშიც აღწერა ინციდენტები, რომლებიც Q8-ის ბენზინგასამართ სადგურებსა და მცირე Proxy Delhaize-ის ფილიალებს ემიჯნებიან.
Carrefour Belgium-მა განაცხადა, რომ მისი 700 მაღაზიიდან დაახლოებით 15 დაზარალდა და დაუყოვნებლივ მიიღეს ზომები, რომ ყველა მაღაზია ღია დარჩენილიყო. „ეს კიბერშეტევაა... სხვა მიზეზი არ არსებობს“, – თქვა ბელგიელმა სპიკერმა, მიჩ ვერგაუენმა. Ikea-მაც დაადასტურა, რომ მონსის მაღაზიაში მაცივრების სისტემები დაზიანდა და საყინულეებში ტემპერატურა მოულოდნელად აიწია. კომპანიამ გარკვეული პროდუქცია სიფრთხილის მიზნით ამოიღო, საკვები ნარჩენების გაჩენას ელოდება და არ გამორიცხავს, რომ სხვა ფილიალებიც დაზარალდეს.
ბელგიის პროკურატურამ სისხლის სამართლის გამოძიება დაიწყო, როგორც Reuters-ს განუცხადა პრესსპიკერმა, ხოლო ქვეყნის ეროვნული კიბერუსაფრთხოების სააგენტო ინციდენტს აკვირდება.
შვედეთში რამდენიმე ICA-სა და Coop-ის მაღაზია დაზარალდა. ICA-მ განაცხადა, რომ „ICA-ს ცენტრალური ქსელის გარეთ მოქმედი მცირე რაოდენობის მაღაზიები“ დაზარალდა და კომპანიამ მათ დახმარება გაუწია. სპიკერმა ჰელენა იოჰანსონმა აღნიშნა, რომ კომპანია „იძიებს მომხდარს და მის მასშტაბებს“.
ICA Kvantum-ის ფილიალმა შიობოში, შვედეთის სამხრეთში, სოციალურ ქსელში დაწერა: „ჩვენი მაცივრები და საყინულეები ღამით გატეხეს და ტემპერატურა 50 გრადუსზე დააყენეს“. მაღაზია დროებით დაიხურა, თუმცა მოგვიანებით გაიხსნა. სტოკჰოლმში მდებარე სხვა ICA-მაც განაცხადა, რომ საყინულეები „ღამის 2 საათზე მომხდარი კიბერშეტევის“ გამო გაფუჭდა და „ყველაფერი განადგურდა“.
Coop-მა განაცხადა, რომ მისი დაახლოებით 800 შვედური მაღაზიიდან შვიდი დაზარალდა, თუმცა სპიკერმა კარლოს კანსინომ AFP-ს უთხრა, რომ ეს რიცხვი ექვსია. „მაცივრები და საყინულეები ან მთლიანად გაჩერდა, ან ნაწილობრივ დაზიანდა“, – აღნიშნა მან და დაამატა, რომ კიბერშეტევის შესახებ ინფორმაცია არ მიუღია. მოგვიანებით Coop-მა განაცხადა, რომ „სიტუაცია ამჟამად ლოკალიზებულია და კონტროლს ექვემდებარება“.
შვედეთის ეროვნული კიბერუსაფრთხოების ცენტრის დირექტორმა, იონ ბილოუმ, თქვა, რომ მისი დეპარტამენტი ქვეყნის მასშტაბით ინციდენტებს იძიებს. შვედეთმა „საკმაოდ ბევრი დაუცველი ოპერაციული ტექნოლოგიის მოწყობილობა“ გამოავლინა, რომლებსაც განახლება ან პატჩი სჭირდებათ, – განუცხადა მან Reuters-ს.
ირლანდიაში 13 SuperValu-ს სუპერმარკეტი დაზარალდა. ქსელის მფლობელმა Musgrave Group-მა განაცხადა, რომ „კიბერინციდენტმა“ 223 მაღაზიიდან 13-ში მაცივრების სისტემები დააზიანა, თუმცა პრობლემა „კონკრეტულ მოდელს“ შეეხო. გაყინული და გაცივებული პროდუქცია გაყიდვიდან ამოიღეს.
ნიდერლანდებში Ahold Delhaize-მა განაცხადა, რომ ღამით მომხდარმა „IT ინციდენტმა“ რამდენიმე მაღაზიაში საყინულეები დააზიანა. ნიდერლანდების საზოგადოებრივმა მაუწყებელმა NOS-მა გაავრცელა, რომ მინიმუმ 17 კომპანიაში, მათ შორის ხორცის მაღაზიებსა და პატარა სამეზობლო მაღაზიებში, გაგრილების და გაყინვის სისტემები ღამით გატეხეს. დანიური მწარმოებლის Danfoss-ის სპიკერმა ეს ინფორმაცია დაადასტურა.
ესტონეთში Selver-ის სუპერმარკეტი დაზარალდა. გაგრილების სისტემების მომწოდებელმა Kitman Coldtech-მა ERR-ს განუცხადა, რომ თავდამსხმელებმა კომპიუტერზე, რომელიც მაცივრის სისტემას მართავდა, წვდომა მოიპოვეს და ტემპერატურა 50°C-მდე აწიეს. „ეს ძალიან ახალია, დღეს დილით მოხდა“, – თქვა აღმასრულებელმა დირექტორმა იან მუცომ და დაამატა, რომ შეტევას წუთებში უპასუხეს და მნიშვნელოვანი ზიანი არ დამდგარა. ადგილობრივი მედიის ცნობით, შესაძლოა ესტონეთში სხვა კომპანიებიც ყოფილიყვნენ სამიზნე.
ფინეთში მსგავსი გაუმართაობა დაფიქსირდა Kesko-ს მიერ ოპერირებულ რამდენიმე K-store-ში. კომპანიამ განაცხადა, რომ მისი უსაფრთხოების ექსპერტები მიზეზს იძიებენ.
ევროკომისარმა სოფლის მეურნეობისა და კვების საკითხებში, კრისტოფ ჰანსენმა, განმეორებადი ინციდენტები „საკვების მიწოდების ჯაჭვის განზრახ დარღვევად და მომხმარებელთა ნდობის შერყევის მცდელობად“ შეაფასა. მან ასევე აღნიშნა, რომ „საკვების უსაფრთხოება ამჟამად საფრთხეში არ არის, [თუმცა] საკვები ნარჩენები და ბიზნესზე გავლენა რეალურია“.
ევროკომისიის სპიკერმა განაცხადა: „ეს ინციდენტები აჩვენებს, რომ კიბერშეტევებს შეუძლიათ სერვისების შეფერხება, ბიზნესზე გავლენა და მოქალაქეთა ყოველდღიურ ცხოვრებაზე პირდაპირი ზემოქმედება“.
თავდასხმების ავტორების ვინაობა უცნობია. ხელისუფლებამ შეშფოთება გამოთქვა, რომ ინტერნეტთან დაკავშირებული ოპერაციული ტექნოლოგია შეიძლება გამოყენებულ იქნას სახელმწიფოს მიერ დაფინანსებულ ჰიბრიდულ თავდასხმებში, განსაკუთრებით მას შემდეგ, რაც რუსეთმა 2022 წელს უკრაინაში შეიჭრა. აშშ აგვისტოში რამდენიმე სამხედრო ბაზაზე მაცივრების გაუმართაობას იძიებს და ფრანგ ოფიციალურ პირებთან თანამშრომლობს, რათა შესაძლო კავშირი დადგინდეს. დიდი ბრიტანეთის ეროვნული კიბერუსაფრთხოების ცენტრი აცხადებს, რომ საერთაშორისო პარტნიორებთან და ინდუსტრიასთან ერთად მუშაობს „ინციდენტის დეტალების სრულად გასაგებად“, თუმცა ბრიტანეთში მსგავსი შემთხვევები არ დაფიქსირებულა.
კიბერუსაფრთხოების ექსპერტების თქმით, თავდასხმები უფრო საბოტაჟს ჰგავს, ვიდრე გამოძალვას, რადგან ფინანსური მოთხოვნები არ ყოფილა. SentinelOne-ის ტომ ჰეგელმა აღნიშნა: „საცალო ვაჭრობა ადვილი სამიზნეა, რადგან ქსელები უზარმაზარ რაოდენობის მაცივრების კონტროლერებს, შენობის მართვის სისტემებს, კარის წვდომის პანელებსა და სალარო აპარატურას იყენებენ“.
Tributech-ის პატრიკ ლამპლმაირმა თქვა, რომ თავდამსხმელები გააგრძელებენ მოქმედებას „სანამ აღარ იმუშავებს“, რადგან მეთოდი „იაფია და ზიანი მყისიერია“. მისი თქმით, ბევრ მაცივრის სისტემას ჯერ კიდევ აქვს ცნობილი, გამოუსწორებელი სისუსტეები. „საფრანგეთში თავდასხმის შემდეგაც კი ათასობით ასეთი კონტროლერი ინტერნეტიდან ხელმისაწვდომი იყო“, – დაამატა ლამპლმაირმა. „ტემპერატურის კონტროლერს რამდენიმე ბრძანება საკმარისია, რომ ღამით საქონელი გაანადგუროს და მაღაზიები დახუროს“.
საფრანგეთში თავდასხმა ძირითადად Danfoss-ის კონტროლერებს შეეხო, რომელმაც მოგვიანებით განაცხადა, რომ წინა წელს რამდენიმე უსაფრთხოების ხარვეზი გამოავლინა და კლიენტებს განახლებების დაყენება „დიდხანს ურჩია“. პარიზის პროკურატურამ ოფიციალური გამოძიება დაიწყო, ხოლო საფრანგეთის პრემიერ-მინისტრმა, სებასტიან ლეკორნუმ, ქვეყნის ეროვნულ კიბერუსაფრთხოების სააგენტოს, Ansii-ს, გამოძიება დაავალა. სააგენტომ მოგვიანებით განაცხადა, რომ ორი სხვა კომპანიის კონტროლერების მქონე სუპერმარკეტებიც იყო სამიზნე. პასუხისმგებლობა არავის აუღია.