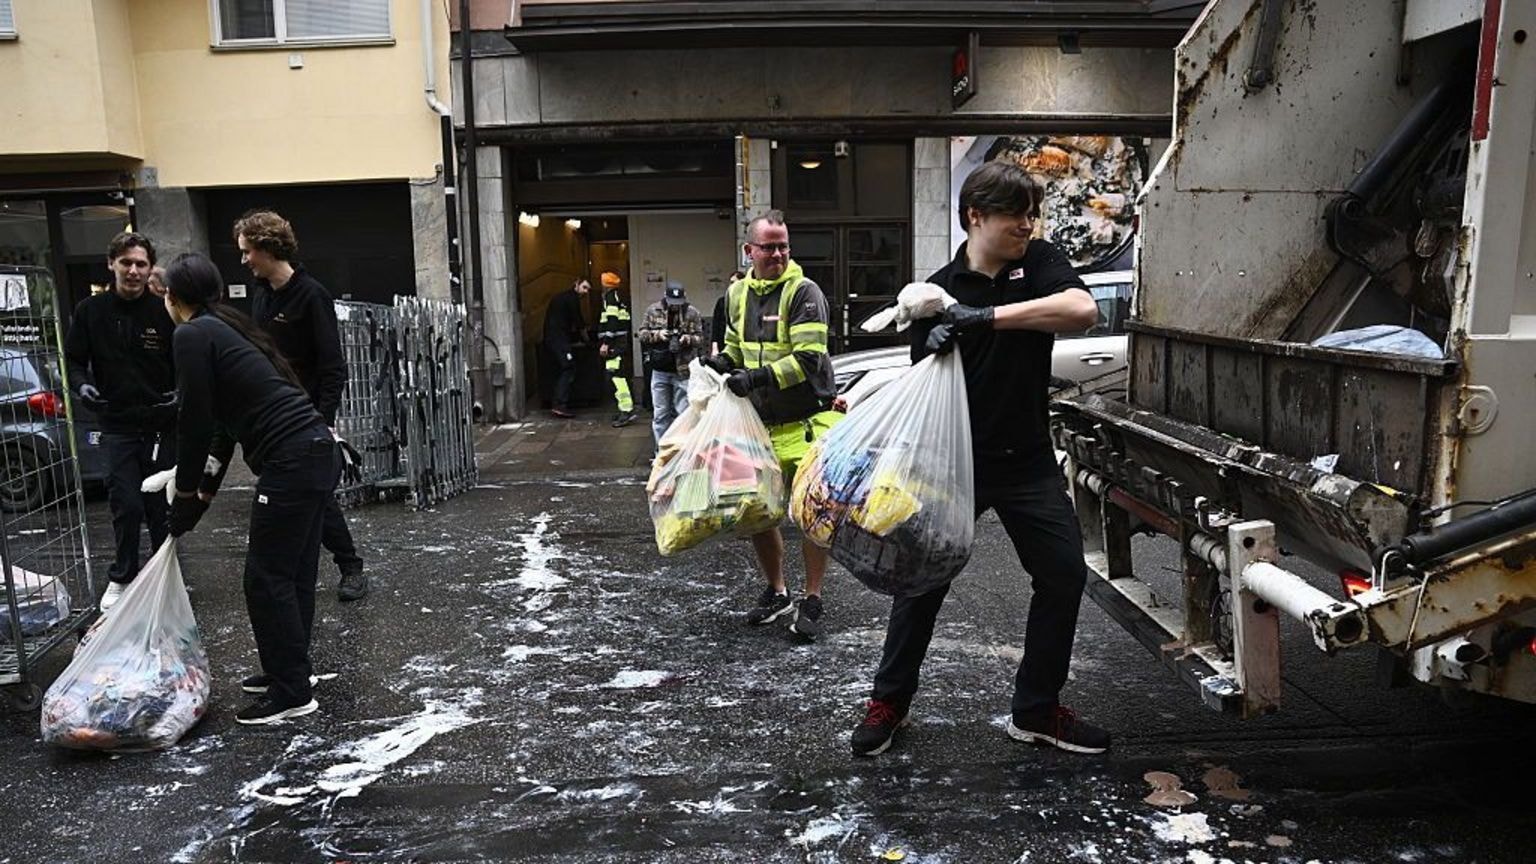
ბელგიის, ლუქსემბურგის, შვედეთის, ირლანდიის, ნიდერლანდებისა და ესტონეთის სუპერმარკეტებში ორშაბათის დილით მაცივრებსა და საყინულეებში ტემპერატურის მოულოდნელი მატება დაფიქსირდა, რაც, სავარაუდოდ, კიბერშეტევის შედეგია და მიზანში სწორედ სარეფრიგერაციო სისტემები იყო ამოღებული. ტემპერატურა ზოგიერთ შემთხვევაში 50°C-მდე (122°F) ავიდა, რის გამოც მაღაზიებს მილიონობით ევროს ღირებულების საკვები პროდუქტის გადაგდება მოუწიათ.
„Ahold Delhaize“-მა განაცხადა, რომ „IT ინციდენტმა“ ბელგიასა და ლუქსემბურგში მდებარე ათეულობით „Delhaize“-ის სუპერმარკეტში მაცივრებისა და საყინულეების სისტემები დააზიანა. ქსელის ინფორმაციით, დაახლოებით 40 მაღაზია დაზიანდა, ხოლო კომპანიის წარმომადგენელმა სარა დე მეესტერმა აღნიშნა, რომ ტემპერატურის მატება დაფიქსირდა და მიმდინარეობს გამოძიება.
ბელგიური გაზეთი „Le Soir“-ი წერს, რომ დაზიანებულ მაღაზიებს შორის იყო ხუთი „Spar“-ის ობიექტი, რამდენიმე „Shop & Go“-ს მაღაზია, რომლებიც „Q8“-ის ავტოსადგურებს მიერთებული აქვთ, და ასევე მცირე ზომის „Proxy Delhaize“-ის მარკეტები. „Carrefour Belgium“-მა განაცხადა, რომ მისი 700 მაღაზიიდან დაახლოებით 15-ში შეფერხება მოხდა, ხოლო „Colruyt Group“-მა, რომელიც ბელგიაში „Spar“-ის მაღაზიებს ფრენჩაიზის სისტემით მართავს, თქვა, რომ ხუთ მაღაზიაში მაცივრების სისტემები კიბერშეტევის მსხვერპლი გახდა. „Carrefour“-ის წარმომადგენელმა მიქ ვერგაუენმა აღნიშნა: „ეს კიბერშეტევაა, სხვა მიზეზი არ არსებობს.“
„Ikea Belgium“-ის წარმომადგენელმა განაცხადა, რომ კომპანიის მაღაზია მონსში, ბელგიის სამხრეთ-დასავლეთ ნაწილში, ასევე დაზიანდა და ორშაბათის დილით საყინულეებში ტემპერატურა მოულოდნელად გაიზარდა. ეს ერთადერთი „Ikea“-ს მაღაზია იყო, რომელიც დაზიანდა, რადგან სხვა ბელგიურ ობიექტებთან შედარებით განსხვავებულ სერვის-პროვაიდერს იყენებს.
ფლანდრიაში, „Delhaize“-ის ფილიალმა ჰოეილარტში საინფორმაციო ვებგვერდ „Het Laatste Nieuws“-თან განაცხადა, რომ €100,000 (£83,500) ღირებულების პროდუქცია დაკარგა. მენეჯერის თქმით, ეს თანხა მაღაზიის დახურვით გამოწვეულ დამატებით ზარალს არ მოიცავს.
ბელგიური კომპანია „Sabcobel“, რომელიც დაზიანებული სარეფრიგერაციო სისტემების ნაწილის მწარმოებელი და ოპერატორია, აცხადებს, რომ მოწყობილობების აორთქლებლები დეფროსტ რეჟიმში გადაიყვანეს, რის შედეგადაც ისინი გათბა. კომპანიის აღმასრულებელმა დირექტორმა, სტეფან მოელანსმა, ინციდენტი კიბერშეტევად შეაფასა. მისი ოფისი „Reuters“-თან კომენტარს არ აკეთებს.
„ტექნიკოსების მობილიზება ღამის პირველ საათზე დავიწყეთ,“ — უთხრა მოელანსმა „Le Soir“-ს. „მთელი ღამე და დილა დაზიანებული მოწყობილობების ქსელიდან გათიშვას მოვანდომეთ.“ მისი თქმით, კომპანია ოქტომბრის დასაწყისში საფრანგეთში მსგავსი შეტევის შემდეგ მუშაობს, რათა მომხმარებლების მაცივრები ამ სისუსტისგან დაიცვას, თუმცა ზოგიერთ დაზიანებულ მოწყობილობას პროგრამული განახლების ნაცვლად ფიზიკური მოდიფიკაცია სჭირდება.
„ყველაზე მარტივი გამოსავალია მაცივრების მართვა დაცული ინტერნეტ-კავშირის საშუალებით. ჩვენი მომხმარებლების უმრავლესობა საფრანგეთში შეტევის შემდეგ ამ სისტემაზე გადავიდა,“ — აღნიშნა მან.
შვედეთში, რამდენიმე „ICA“-სა და „Coop“-ის მაღაზია დაზიანდა. „Coop“-მა თავდაპირველად გაზეთ „Aftonbladet“-ს უთხრა, რომ ექვსი მაღაზია დაზიანდა, ხოლო მოგვიანებით „BBC“-ს განუცხადა, რომ შვედეთში მისი 800 მაღაზიიდან შვიდი დაზიანდა. კომპანიის თქმით, „სიტუაცია ამჟამად შეჩერებულია და კონტროლდება“.
„ICA“-მ განაცხადა, რომ ინციდენტი შეეხო „ICA“-ს ცენტრალური ქსელის გარეთ მოქმედ მცირე რაოდენობის მაღაზიებს და მათ დახმარებას უწევს. სამხრეთ შვედეთში მდებარე „ICA“-ს მაღაზია სოციალურ ქსელში წერდა: „ჩვენი მაცივრები და საყინულეები ღამით გატეხეს და ტემპერატურა 50 გრადუსზე დააყენეს.“ მაღაზია დროებით დაიხურა, თუმცა უკვე ხელახლა გაიხსნა.
სტოკჰოლმში მდებარე „ICA Baronen“-ის მაღაზიაში განცხადება იყო გამოფენილი, რომ მაღაზიის ყველა საყინულე კიბერშეტევის გამო გაფუჭდა. მაღაზიის გაყიდვების მენეჯერმა თქვა, რომ შეტევა ღამის 2 საათზე (0100 GMT) მოხდა და დილის 5:30-ზე აღმოაჩინეს.
შვედეთის ეროვნული კიბერუსაფრთხოების ცენტრის ხელმძღვანელმა, ჯონ ბილოუმ, განაცხადა, რომ რამდენიმე ინციდენტზე მუშაობენ, რომლებიც სუპერმარკეტების სარეფრიგერაციო სისტემებს ეხება. „ბოლო კვირებში ... გამოვავლინეთ, რომ შვედეთში საკმაოდ ბევრი დაუცველი ოპერაციული ტექნოლოგიის მოწყობილობა გვაქვს, რომელთა განახლების ან პატჩის აუცილებლობაზე არაერთხელ ვისაუბრეთ,“ — აღნიშნა მან.
შეტევა ასევე შეეხო ირლანდიაში მდებარე 13 „SuperValu“-ს სუპერმარკეტს. „Musgrave Group“-მა, რომელიც ქსელის მფლობელია, დაადასტურა, რომ „კიბერინციდენტმა“ მაცივრების სისტემები დააზიანა, თუმცა ზემოქმედება მხოლოდ „კონკრეტულ მოდელს“ შეეხო.
დანიელი მწარმოებლის „Danfoss“-ის წარმომადგენელმა ნიდერლანდების საზოგადოებრივ მაუწყებელ „NOS“-თან განაცხადა, რომ ნიდერლანდებში მინიმუმ 17 კომპანიის საყინულე და სარეფრიგერაციო სისტემები ღამით გატეხეს, რაც ხორცის მაღაზიებსა და პატარა უბნის მაღაზიებს შეეხო. ესტონეთში „Selver“-ის სუპერმარკეტიც დაზიანდა, სადაც ტექნოლოგიური მომწოდებელი „Kitman Coldtech“-ის ინფორმაციით, ტემპერატურა 50°C-მდე ავიდა. კომპანიის აღმასრულებელმა დირექტორმა, იან მუცომ, ესტონეთის საზოგადოებრივ მაუწყებელ „ERR“-თან განაცხადა, რომ ინციდენტი იმ დილით მოხდა, თუმცა ქსელის დასახელებაზე უარი თქვა. ადგილობრივი მედია წერს, რომ შესაძლოა სხვა ესტონური კომპანიებიც მიზანში ამოღებული იყვნენ.
ბელგიისა და შვედეთის ეროვნული კიბერუსაფრთხოების სააგენტოები აცხადებენ, რომ ინციდენტებს აკვირდებიან. დიდი ბრიტანეთის ეროვნული კიბერუსაფრთხოების ცენტრი ამბობს, რომ საერთაშორისო პარტნიორებთან და ინდუსტრიასთან ერთად მუშაობს, რათა „ინციდენტის დეტალები სრულად გაარკვიოს“; ბრიტანეთში მსგავსი შემთხვევა არ დაფიქსირებულა.
ამ ოპერაციას ჰგავს მასშტაბური შეტევა, რომელიც ოქტომბერში საფრანგეთში მოხდა, როდესაც ჰაკერებმა 700-მდე სუპერმარკეტის სარეფრიგერაციო მოწყობილობებზე კონტროლი აიღეს. მათ დისტანციურად შეცვალეს ათასობით საყინულე, მაცივარი და გამაგრილებელი კაბინეტის პარამეტრები, ტემპერატურა -27°C-დან 50°C-მდე გაზარდეს.
საფრანგეთში დაზიანებულ ქსელებს შორის იყვნენ „Intermarché“, „Coopérative U“, „Carrefour“, „Leclerc“ და „Monoprix“. მაღაზიებმა დიდი რაოდენობით ახალი ხორცი, რძის პროდუქტები და გაყინული საკვები გადაყარეს, ხოლო ზარალი ათი ათასიდან €130,000 (£109,000)-მდე მერყეობდა. ორი მაღაზია ალზასში საერთო €270,000 ზარალს წერდა. საფრანგეთის შემთხვევებს ხანძრებიც ახლდა.
სუპერმარკეტების უმრავლესობის ცივი შენახვის სისტემები ინტერნეტზეა მიერთებული, რათა დისტანციური ტექნიკური მომსახურება და მოწყობილობის გაუმართაობის შესახებ შეტყობინებები მიიღონ. საფრანგეთში ჰაკერებმა, გავრცელებული ინფორმაციით, კონტროლერები — უმეტესად „Danfoss“-ის წარმოების — გატეხეს, განგაშის სისტემები გამორთეს და თერმოსტატები შეცვალეს ან დეფროსტ რეჟიმი რამდენიმე საათით გაახანგრძლივეს.
„Danfoss“-მა განაცხადა, რომ უსაფრთხოების ხარვეზები წინა წელს გამოავლინა და „დიდხანს ურჩევდა“ მომხმარებლებს განახლებების დაყენებას. მოელანსის თქმით, ზოგიერთ დაზიანებულ სისტემას პროგრამული განახლება არ ჰყოფნის.
პარიზის პროკურატურამ საფრანგეთში მომხდარ შეტევაზე ოფიციალური გამოძიება დაიწყო, სადაც ზარალს შორის „საკვების დაკარგვა და ხანძრები“ ფიგურირებს. საფრანგეთის პრემიერ-მინისტრმა, სებასტიან ლეკორნუმ, ეროვნული კიბერუსაფრთხოების სააგენტო „ANSSI“-ს გამოძიება დაავალა. „ANSSI“-მ მოგვიანებით განაცხადა, რომ სუპერმარკეტები, რომლებიც ორი სხვა კომპანიის კონტროლერებს იყენებდნენ, ასევე მიზანში ამოღებული იყვნენ.
ხელისუფლებას ჯერ არ დაუდგენია, ვინ არის ინციდენტების უკან, და არც რომელიმე ჯგუფს აუღია პასუხისმგებლობა. შეტევები ხაზს უსვამს იმ მზარდ რისკებს, რომლებიც დისტანციურად მიერთებულ ოპერაციულ ტექნოლოგიებს — მათ შორის მაცივრებისა და გათბობის სისტემებს, უსაფრთხოების კამერებსა და განგაშის ქსელებს — ახლავს.