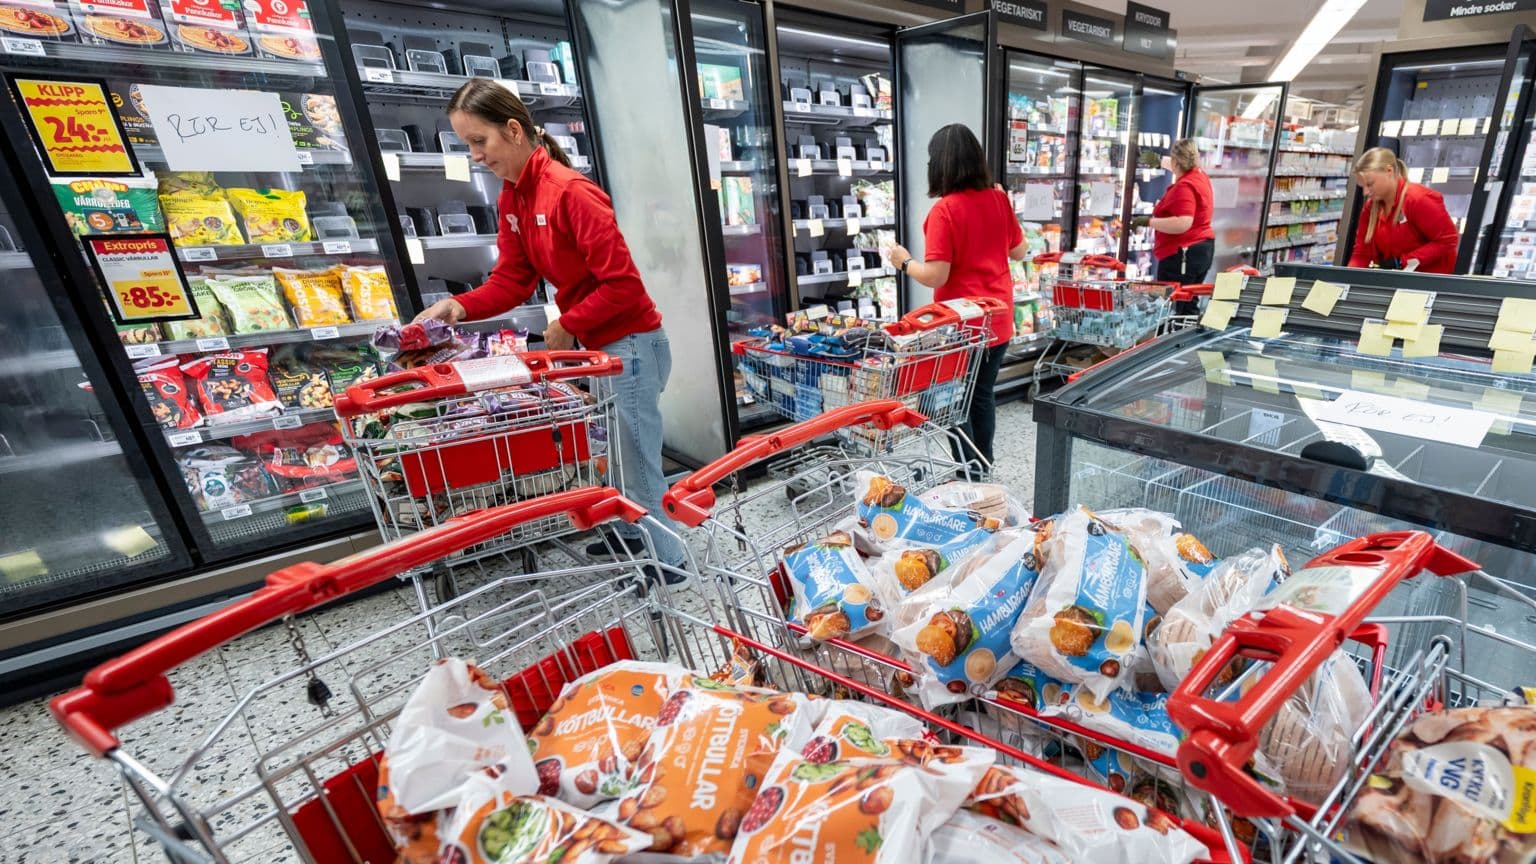
ევროპის მინიმუმ 10 ქვეყანაში სუპერმარკეტების ქსელებზე განხორციელებულმა კიბერშეტევების სერიამ ევროკავშირის ოფიციალური პირები აიძულა, გააფრთხილონ საზოგადოება საკვები პროდუქტების მიწოდების ჯაჭვის განზრახ დარღვევის მცდელობის შესახებ.
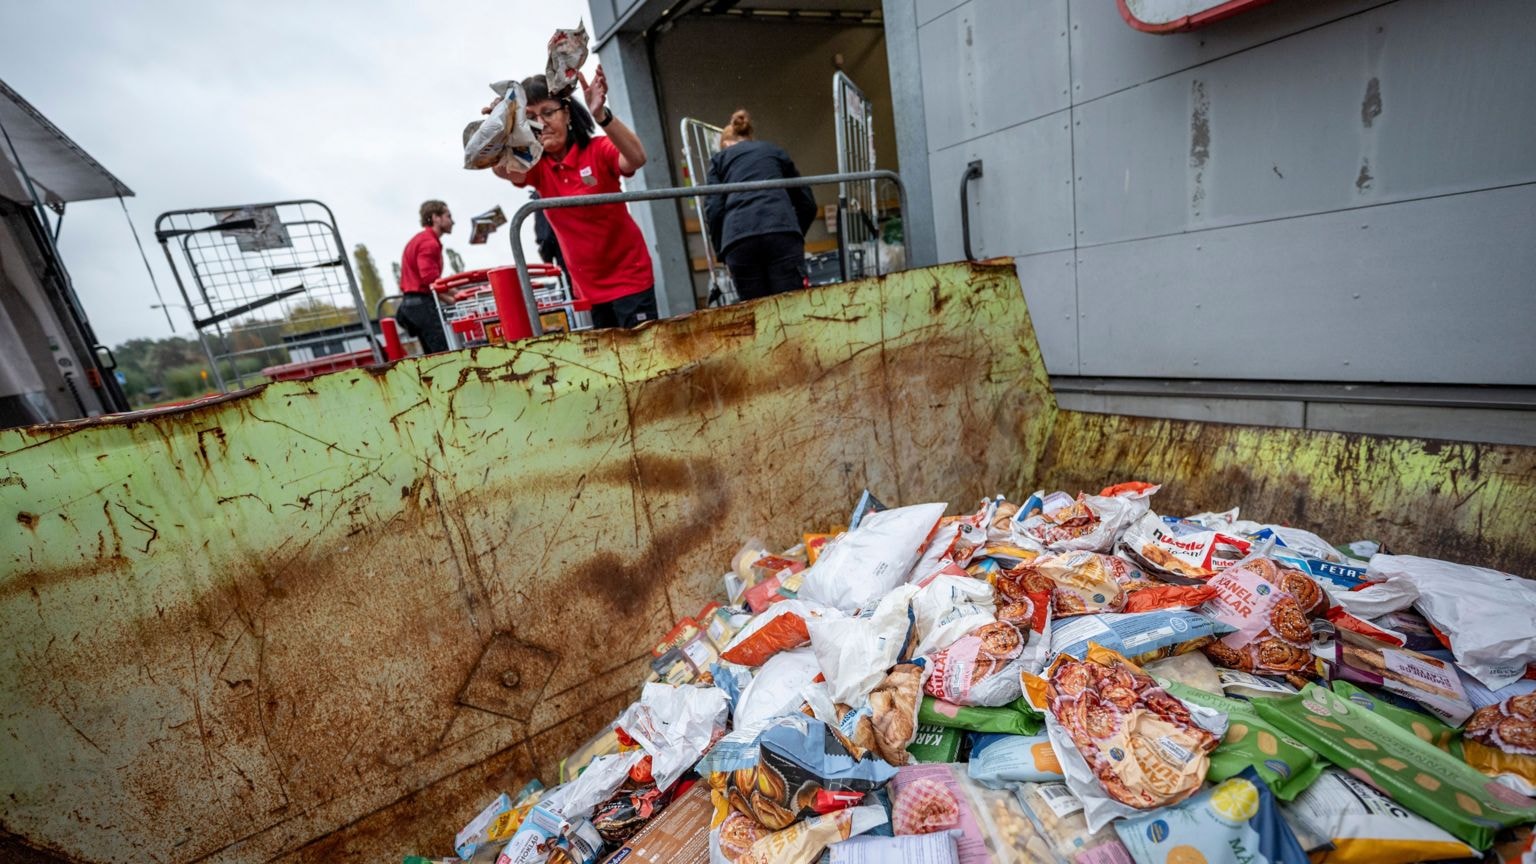
სუპერმარკეტებმა პრობლემები დააფიქსირეს ბელგიაში, ესტონეთში, ფინეთში, ირლანდიაში, იტალიაში, ლუქსემბურგში, ნიდერლანდებში, პორტუგალიაში, გერმანიასა და შვედეთში, ხოლო საყინულეებში ტემპერატურის მკვეთრმა მატებამ საცალო ვაჭრობის ობიექტებს საკვების გადაყრა აიძულა.
ევროპის მასშტაბით ქსელებში ტემპერატურა, გავრცელებული ინფორმაციით, 50°C-მდე (122°F) ავიდა.
ჯერჯერობით არცერთ ჯგუფს ან პირს არ აუღია პასუხისმგებლობა კიბერშეტევებზე.
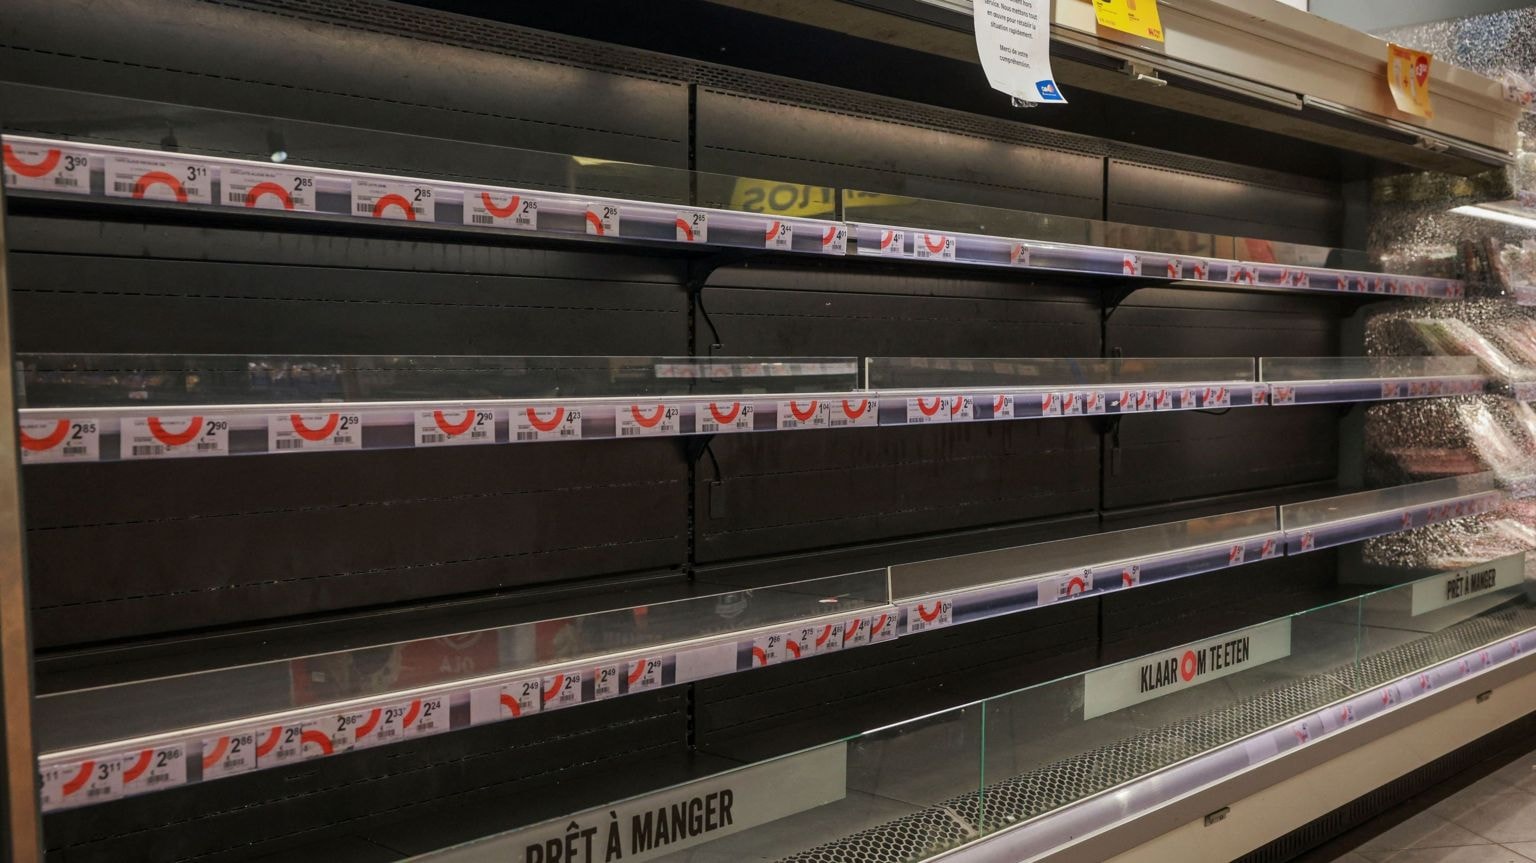
ევროკავშირმა შეშფოთება გამოთქვა აღნიშნულ თავდასხმებთან დაკავშირებით, რომლებიც სამი კვირის შემდეგ მოხდა მას შემდეგ, რაც კიბერშეტევამ საფრანგეთში 700-მდე სასურსათო მაღაზიის მუშაობა დაარღვია და საკვების დაკარგვა ათეულობით მილიონი ევროს ოდენობით გამოიწვია.
საცივე სისტემებისა და სხვა დისტანციურად მართვადი მოწყობილობების უსაფრთხოებამ კიდევ უფრო გაამძაფრა შეშფოთება სახელმწიფოების მიერ მხარდაჭერილი ჰიბრიდული თავდასხმების მიმართ.
ევროკავშირის სოფლის მეურნეობისა და კვების კომისარმა, კრისტოფ ჰანსენმა, განაცხადა, რომ ბლოკი ინციდენტებს ძალიან სერიოზულად ეკიდება და მომავალში დამატებითი შეფერხებების შესახებ გააფრთხილა.
კომისიის პრესსპიკერმა, ტომა რენიემ, თავი შეიკავა პასუხისმგებლობის დაკისრებისგან, თუმცა აღნიშნა: „ეს ინციდენტები კიდევ ერთხელ აჩვენებს, თუ როგორ შეუძლიათ კიბერშეტევებს ძირითადი სერვისების მოშლა და მოქალაქეთა ყოველდღიურ ცხოვრებაზე გავლენის მოხდენა.“
„ეს ცალკეული შემთხვევები არ არის და, რა თქმა უნდა, კოლექტიურად უნდა ვიყოთ გამძლენი და მზად ასეთ კიბერინციდენტებზე რეაგირებისთვის.“
იტალიაში ჯორჯა მელონის მთავრობამ დაზვერვის ხელმძღვანელებთან შეხვედრა მოიწვია, თუმცა აღნიშნა, რომ „ამ ეტაპზე ზემოქმედება ძალიან შეზღუდულია“ და საკვების განაწილების ჯაჭვის უმეტეს ნაწილს თანამედროვე უსაფრთხოების სისტემები აქვს, რომლებიც მსგავს თავდასხმებს უმკლავდება.
ეროვნული კიბერუსაფრთხოების სააგენტოს ინფორმაციით, სიცილიაში მინიმუმ ოთხი Co-op-ის სუპერმარკეტი და ერთი ბიზნესი ტოსკანაში დაზარალდა.
მელონის ოფისის განცხადებით, დაზარალებული ბიზნესების უმეტესობას მოძველებული უსაფრთხოების სისტემები ჰქონდა, ინტერნეტში პირდაპირ გამოტანილი ინტერფეისებითა და არასაკმარისი ავთენტიფიკაციის მექანიზმებით.
ბელგიის სუპერმარკეტები ერთ-ერთი ყველაზე მეტად დაზარალდა — ათეულობით მაღაზიამ საყინულეების მწყობრიდან გამოსვლა დააფიქსირა. ფედერალურმა პროკურატურამ გამოძიება დაიწყო.
დელჰაიზის სუპერმარკეტის მენეჯერმა ბელგიაში, მატიუ ტილმანმა, განაცხადა, რომ მსგავსი თავდასხმა შოკში ჩააგდო: „ვერც კი ვხვდები, როგორ შეიძლება ვინმემ ეს გააკეთოს... როგორ შეიძლება ამდენი საკვების გადაყრა მოგვიწიოს? ეს მართლაც დამთრგუნველია. ასეთ მომენტებში გინდა, უბრალოდ, სამსახური მიატოვო.“
ირლანდიაში, 13 SuperValu-ს მაღაზია დაზარალდა, რასაც ქსელის მფლობელი Musgrave Group-ი „კიბერინციდენტს“ უწოდებს. „დაზარალებულ მაღაზიებში გაცივებული და გაყინული პროდუქციის მარაგების შევსება აქტიურად მიმდინარეობს,“ — განაცხადა პრესსპიკერმა ორშაბათს.
ნიდერლანდებში რამდენიმე პატარა მაღაზიამაც განიცადა შეფერხება. გასულ თვეში სუპერმარკეტების ქსელმა Albert Heijn-მა ცალკე კიბერშეტევის გამო რამდენიმე სერვისი დროებით გათიშა.
გერმანიის დასავლეთში, Rewe Büsken-ის სუპერმარკეტში, Danfoss-ის სისტემაზე კიბერშეტევის შემდეგ, მაცივრების მუშაობა დაირღვა, — განუცხადა კომპანიამ BBC-ს. მათი სისტემები ორშაბათის დღის მეორე ნახევრიდან კვლავ ამოქმედდა.
პორტუგალიაში Mosqueteiros-მა განაცხადა, რომ Intermarché-ს შვიდ მაღაზიაში დაფიქსირებული ინციდენტები კიბერშეტევას უკავშირდება, რომელიც, როგორც ჩანს, გარე სერვის-პროვაიდერს მიემართებოდა, რომელიც მაცივრების მართვაზეა პასუხისმგებელი.
შვედურმა ქსელმა ICA-მაც აღნიშნა, რომ „შეზღუდულ რაოდენობას“ მაღაზიებში მაცივრების პრობლემები შეექმნა, თუმცა კიბერშეტევის ფაქტი არ დაუდასტურებია. შვედეთის ეროვნული კიბერუსაფრთხოების სააგენტოები აცხადებენ, რომ ინციდენტს აკვირდებიან.
ფინეთში Kesko-ს ჯგუფის რამდენიმე პატარა სასურსათო მაღაზიაში არარეგულარული ტემპერატურა დაფიქსირდა, რის გამოც კომპანია საკითხს იძიებს.
ესტონეთში, ERR-ის ინფორმაციით, მინიმუმ ერთ სუპერმარკეტში ჰაკერებმა მაცივრების ტემპერატურა 50°C-მდე აწიეს.
დიდ ბრიტანეთში ეროვნული კიბერუსაფრთხოების ცენტრმა (NCSC) ბრიტანელ საცალო ვაჭრებს მაცივრების ტემპერატურის კონტროლის პროგრამული უზრუნველყოფის განახლებისკენ მოუწოდა.
სააგენტოს განცხადებით, ქვეყანას მომდევნო ორ წელიწადში კრიტიკულ ეროვნულ ინფრასტრუქტურაზე AI-ის გამოყენებით განხორციელებული კიბერშეტევა ემუქრება.
ეროვნული კიბერუსაფრთხოების ცენტრის ხელმძღვანელმა, რიჩარდ ჰორნმა, BBC Radio 4-ის გადაცემაში Today განაცხადა, რომ ბრიტანეთში რამდენიმე შემთხვევა დაფიქსირდა, როდესაც „მოწყვლადი ტექნოლოგია იქნა გამოყენებული“ კიბერშეტევების შემდეგ.
„სრული გავლენა ჯერ არ ვიცით, მაგრამ ვიცით, რომ რამდენიმე შემთხვევაა, სადაც მოწყვლადი ტექნოლოგია იქნა გამოყენებული და ამ ორგანიზაციებთან ვმუშაობთ,“ — აღნიშნა მან.
კითხვაზე, არსებობს თუ არა მტკიცებულება, რომ ბრიტანეთში სუპერმარკეტები ან იგივე მოდელის საყინულეები მიზანში ამოიღეს, ჰორნმა უპასუხა: „ეს მხოლოდ სუპერმარკეტებს არ ეხება, ეს მთელ საკვების მიწოდების ჯაჭვს მოიცავს და მთელი ღამის განმავლობაში ვაცნობდით ორგანიზაციებს, სადაც ვხედავდით, რომ მათ აქვთ მოწყვლადი ტექნოლოგია, რომელიც ასეთ საფრთხეს წარმოადგენს.“