ირანის ჰაკერებს უყვართ შეტყობინების გაგზავნა.
2023 წელს, სახელმწიფოს მიერ მხარდაჭერილმა ჯგუფმა შეაჩერა ტელევიზიის სტრიმინგ-სერვისები არაბთა გაერთიანებულ ემირატებში და ეთერში გაუშვა ღაზის ომის შესახებ დიფეიკი რეპორტაჟი. იმავე წელს, ირანთან დაკავშირებულმა ჰაკერებმა ისრაელის ფირმის მიერ წარმოებულ წყლის კონტროლის მოწყობილობებზე გამოაჩინეს სლოგანი: „დაეცეს ისრაელი“.
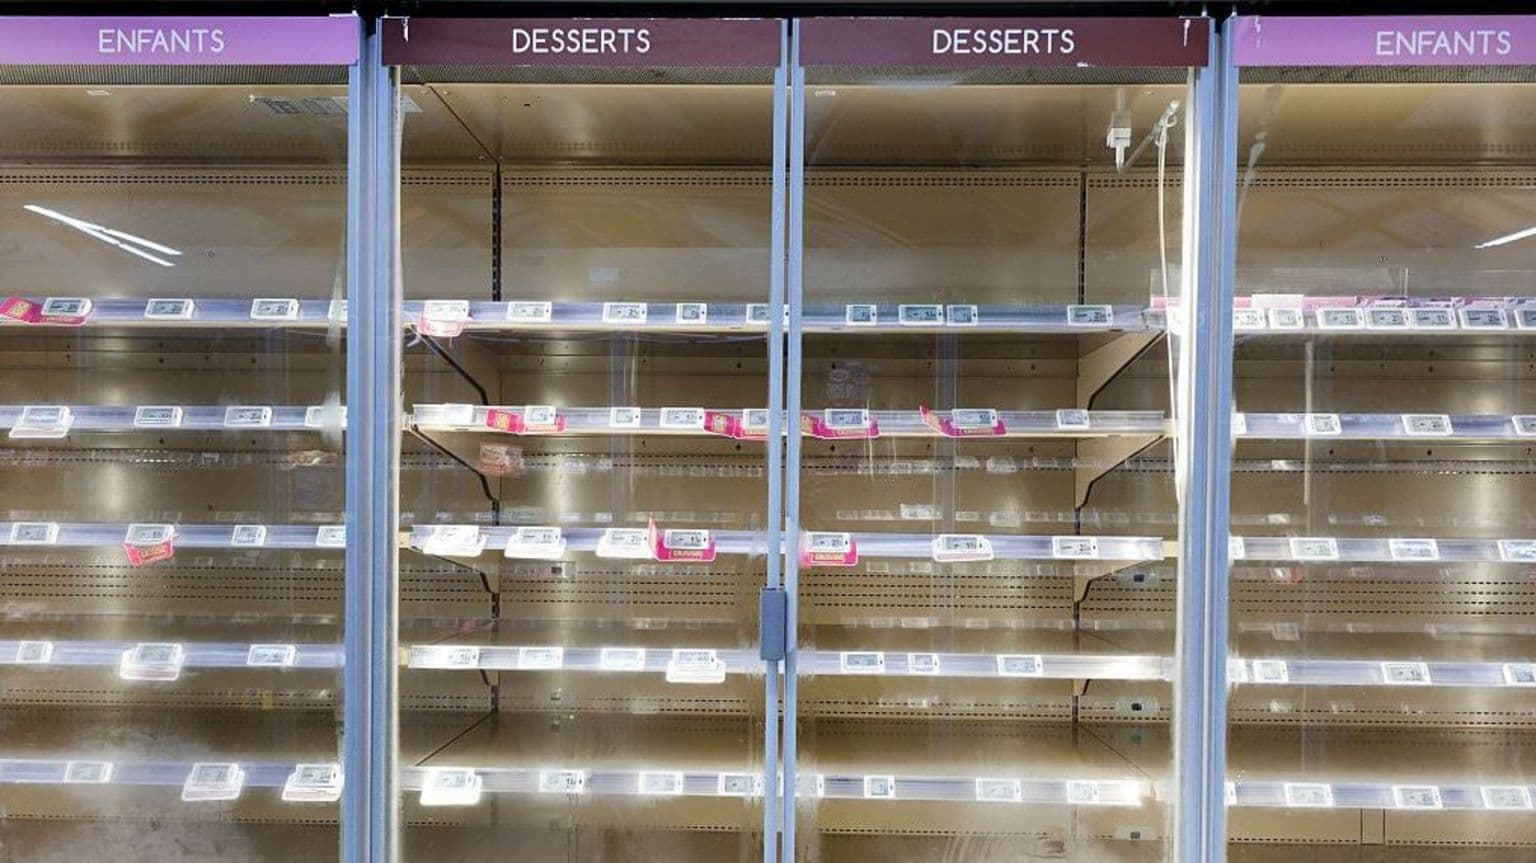
ახლა საფრანგეთმა სუპერმარკეტის მაცივრების წინააღმდეგ განხორციელებული კიბერშეტევა ირანის სამხედრო სტრუქტურის ერთ-ერთ მთავარ განშტოებას — ისლამური რევოლუციური გვარდიის კორპუსს მიაწერა.
ამჯერად შეტყობინება არ ყოფილა, მაგრამ შეფერხებამ მსოფლიო მასშტაბით ყურადღება მიიპყრო. ზოგიერთ მაცივარში ტემპერატურა იმდენად მაღლა აწიეს, რომ ცეცხლი გაჩნდა. შეტევის შემდეგ საათებში სუპერმარკეტის თანამშრომლებმა გაფუჭებული ხორცი და დნობილი ნაყინი ნაგვის კონტეინერებში გადაყარეს.
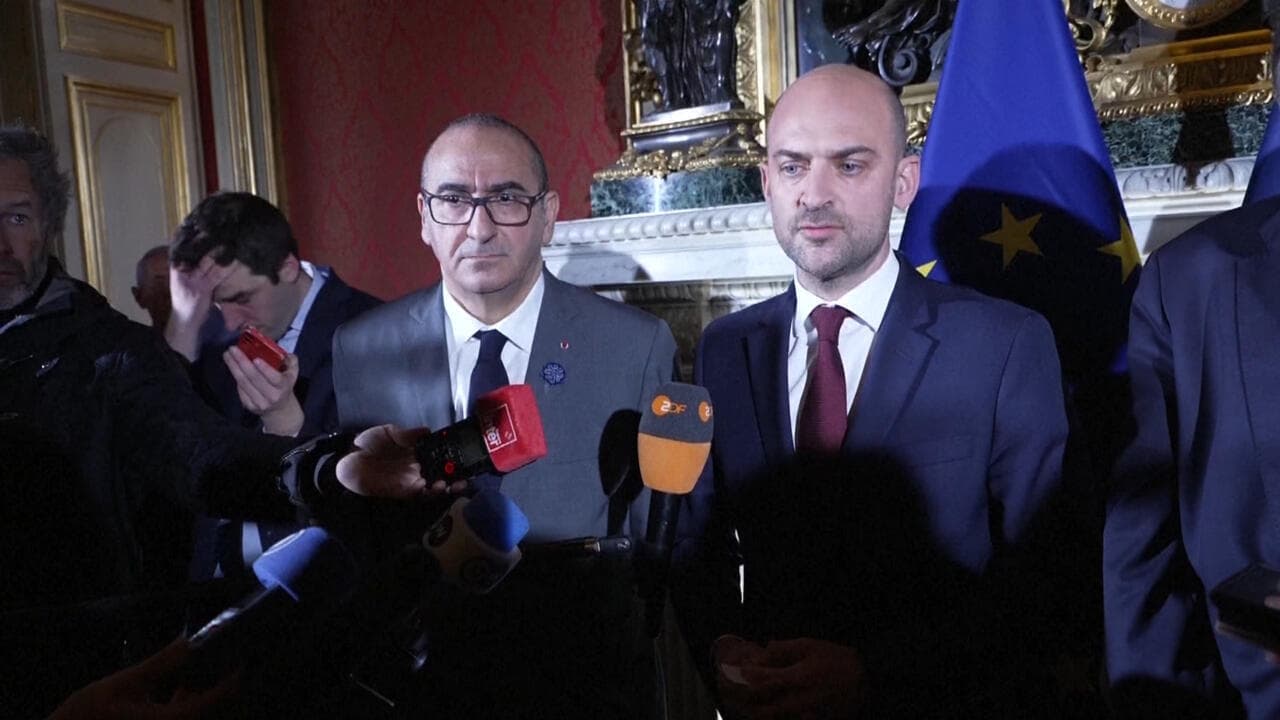
საფრანგეთის საგარეო საქმეთა მინისტრმა ეს „უპრეცედენტო მასშტაბისა და აგრესიის“ აქტად შეაფასა და განაცხადა, რომ „ევროპის მასშტაბით სანქციები“ დაეკისრებათ პასუხისმგებელ პირებს.

ამ შემთხვევას წინ უძღოდა მაისში ისრაელის საკვები პროდუქციის ქარხანაში სამრეწველო მაცივრების წინააღმდეგ განხორციელებული შეტევა და აგვისტოში აშშ-ის სამხედრო ბაზებზე მაცივრების გაუმართაობის ტალღა, რის შედეგადაც საკვები გაფუჭდა — ახლა ეს შემთხვევები სავარაუდო კიბერშეტევად განიხილება. ამ შეტევები ოფიციალურად ირანს არ მიეწერა, თუმცა საფრანგეთის განცხადება პირველი იყო, რომელმაც სახელმწიფოს ამ ტიპის კიბერშეტევაში დაადანაშაულა.
Rafe Pilling, კიბერუსაფრთხოების კომპანია Sophos-ის უფროსი დირექტორი, ამბობს, რომ შეტევის შედარებით მარტივი ხასიათი — ჰაკერებმა მაცივრების კონტროლზე წვდომისთვის ნაგულისხმევი პაროლები გამოიყენეს — ირანის შესაძლებლობებს შეესაბამება. „თავად შეტევები განსაკუთრებული სირთულით არ გამოირჩეოდა,“ აღნიშნა მან.
Pilling-ის თქმით, ახლა არსებობს ვარაუდი, რომ საფრანგეთში მომხდარი შეტევები და გასულ კვირას ევროპაში მაცივრების თვითნებური დეფროსტირების ტალღა ერთმანეთთან დაკავშირებულია.
დასავლეთის წინააღმდეგ მტრული კიბეროპერაციები, როგორც წესი, ოთხეულიდან მოდის: ჩინეთი, რუსეთი, ირანი და ჩრდილოეთ კორეა. ყველა მათგანს განსხვავებული მიზნები და მახასიათებლები აქვს: ჩინეთი კონცენტრირებულია სამრეწველო ჯაშუშობაზე და მონაცემთა მასობრივ შეგროვებაზე, რუსეთი — მოწინააღმდეგის ინფრასტრუქტურის დესტაბილიზაციასა და დეზინფორმაციის გავრცელებაზე, ჩრდილოეთ კორეა — კრიპტო ბირჟების გატეხვაზე, რადგან ფული სჭირდება. ირანი კი, Pilling-ის თქმით, ცდილობს მტრებს „გაფრთხილება“ მისცეს.

„ზოგადად, ირანი კიბერშეტევებს იყენებს იმისთვის, რომ საერთაშორისო დონეზე ძალა აჩვენოს და რეგიონულ თუ საერთაშორისო მოწინააღმდეგეებს პოლიტიკური უკმაყოფილება დაანახოს,“ — ამბობს Pilling.
მაცივრების გატეხვის ფონზე, დიდი ბრიტანეთის ეროვნული კიბერუსაფრთხოების ცენტრმა გააფრთხილა, რომ ქვეყანა „ახალი საფრთხის ზღვარზეა“ და უნდა ელოდოს „ინციდენტების რაოდენობის მკვეთრ ზრდას“. მთავარი საფრთხე AI-ია — ტექნოლოგია, რომელიც უკვე შეუძლია IT სისტემებში აქამდე უცნობი სისუსტეების აღმოჩენა და თავდამსხმელების დახმარება შეტევების დაგეგმვასა და განხორციელებაში.
თუმცა, მაცივრების გატეხვის ძირითადი კონტექსტი არა AI, არამედ გეოპოლიტიკაა. ბოლოს და ბოლოს, მაცივრების სისტემის სისუსტეები საკმაოდ მარტივად აღმოაჩინეს და გამოიყენეს. მაგრამ ინოვაციური ტექნოლოგიების და დაძაბული გლობალური ურთიერთობების კომბინაცია შემაშფოთებელ სურათს ქმნის.