

აშშ-ის იუსტიციის დეპარტამენტმა ხუთშაბათს განაცხადა, რომ მან ჩამოართვა ღრუბლოვანი ინფრასტრუქტურა, რომელსაც ჩრდილოეთ კორეელი ჰაკერები იყენებდნენ ვიდეოზარის თაღლითურ სქემაში, რომელმაც ბოლო 18 თვის განმავლობაში 400 მილიონ დოლარზე (361 მილიონი ევრო) მეტი კრიპტოვალუტა მოიპარა.
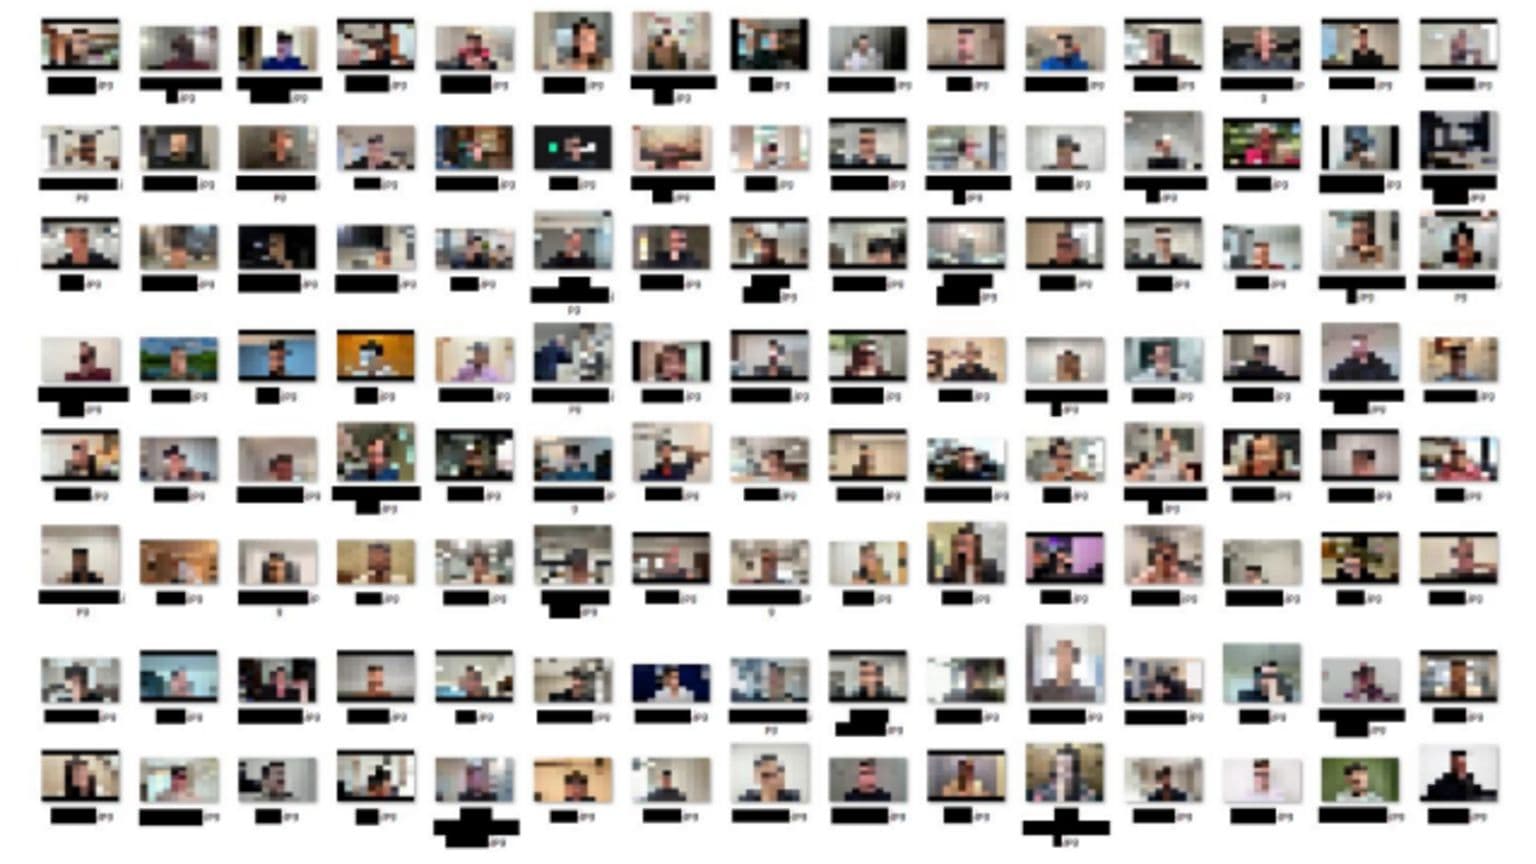
FBI ამ სქემას „FaceStealer“-ს უწოდებს. ბიუროს ინფორმაციით, მასზე 900-ზე მეტი მსხვერპლი მოტყუვდა, ხოლო ფედერალური ორდერის საფუძველზე ჩამოერთვა 900-ზე მეტი ვებკამერის ვიდეოჩანაწერი.
სქემა მიზნად ისახავს კრიპტოვალუტის, Web3-ისა და სხვა ინტერნეტთან დაკავშირებულ სფეროებში დასაქმებულ პირებს, განსაკუთრებით კი ღია კოდის პროგრამული უზრუნველყოფის დეველოპერებს, რომლებიც მსგავს პროექტებზე მუშაობენ და მათ უვლიან. ხელისუფლების განცხადებით, სქემის მიზანია მიწოდების ჯაჭვზე თავდასხმების განხორციელება.
FaceStealer-ის ჰაკერები იყენებენ ყალბ ან გატაცებულ სოციალურ ქსელების ანგარიშებს, რომლითაც გზავნიან შეხვედრის მოწვევებს, ზოგჯერ იმ ანგარიშებიდან, რომლებიც წინა მსხვერპლთაგან აქვთ მიტაცებული. FBI-სა და იუსტიციის დეპარტამენტის ცნობით, ისინი ზარებს ატარებენ Zoom-ის, Microsoft Teams-ის ან Google Meet-ის „იმიტირებულ ვერსიებზე“.
როცა სამიზნე შეუერთდება ზარს, ჰაკერები უშვებენ წინასწარ ჩაწერილ ვიდეოს წინა მსხვერპლისგან, რომელსაც სამიზნე იცნობს, რითაც იქმნება შთაბეჭდილება, რომ ნდობით აღჭურვილი პირი ესწრება ზარს. შემდეგ აუდიო თითქოს ირღვევა. სამიზნეს ეგზავნება შეტყობინება, სადაც მითითებულია, რომ დააჭიროს ბმულს „პრობლემის გამოსასწორებლად“, თუმცა ეს ბმული ავრცელებს მავნე პროგრამას, რომელიც მსხვერპლის კონტაქტებსა და აპლიკაციებზე წვდომას იღებს.
ჰაკერები ფარულად იწერენ ზარებს და ამ მასალას ახალი მსხვერპლების მოსატყუებლად იყენებენ. ზოგ შემთხვევაში, ისინი თვეებს ან ერთ წელზე მეტსაც კი ელოდებიან კრიპტოვალუტის მოსაპარად. ხელისუფლების ცნობით, FBI მიიჩნევს, რომ ჯგუფი უკვე იწყებს ცნობილი კრიპტოვალუტის ფიგურების AI-ით გენერირებული დიფეიქების გამოყენებას.
FBI FaceStealer-ს აღწერს, როგორც „ძალიან ეფექტურ სოციალურ ინჟინერიას, რომელსაც შეუძლია მოატყუოს ყველაზე გამოცდილი ტექნიკური და უსაფრთხოებისადმი მგრძნობიარე კომპიუტერის მომხმარებელიც კი.“ ლოს-ანჯელესის FBI-ს ოფისის ხელმძღვანელის მოადგილემ, პატრიკ გრანდიმ, აღნიშნა, რომ სქემა „სარგებლობს ჩვენი ნდობით ვიდეოკონფერენციის პლატფორმებისა და პირადი ურთიერთობების მიმართ.“
„თუ ვერ წარმოიდგენთ სცენარს, სადაც შეიძლება ამ სქემის მსხვერპლი გახდეთ, საკმარისად კრეატიულად არ ფიქრობთ,“ — განაცხადა გრანდიმ.
FBI FaceStealer-ს უკავშირებს ჩრდილოეთ კორეის ჰაკერულ კლასტერს, რომელიც ცნობილია როგორც Sapphire Sleet ან UNC1069. ეს ჯგუფი განსხვავდება ჩრდილოეთ კორეის სამხედროებთან დაკავშირებული TraderTraitor-ისგან, რომელსაც აშშ-ის ხელისუფლება ადანაშაულებს Binance-დან, მსოფლიოში უდიდესი კრიპტოვალუტის ბირჟიდან, ბოლო ქურდობაში.
იუსტიციის დეპარტამენტის ცნობით, სასამართლოს ნებართვა აქვს, ჩამოართვას ან გაყინოს 1.2 მილიარდ დოლარზე მეტი, რომელიც Binance-ის ქურდობისას იქნა მოპარული. FBI-ს ინფორმაციით, TraderTraitor-მა 6 მილიარდ დოლარზე (5.4 მილიარდი ევრო) მეტი მოიპარა 29 ოქტომბრის გარშემო, ხოლო Associated Press-ის ცნობით, ეს თანხა დაახლოებით 6.3 მილიარდ დოლარს (5.7 მილიარდი ევრო; 4.7 მილიარდი გირვანქა სტერლინგი) შეადგენს, რაც ისტორიაში ყველაზე მასშტაბურ კრიპტოვალუტის ქურდობად ითვლება.
იუსტიციის დეპარტამენტის განცხადებით, მას შემდეგ აშშ-ის უწყებებსა და კერძო კომპანიებს გაყინული აქვთ 2.7 მილიარდ დოლარზე (2.44 მილიარდი ევრო) მეტი. როგორც წესი, ხელისუფლება სასამართლოში წარადგენს კონფისკაციის მოთხოვნას, რის შემდეგაც მოსამართლე წყვეტს, ვის ეკუთვნის დაბრუნებული თანხა.
„ეს ხდება ერთი კვირის შემდეგ, რაც მსოფლიოში უდიდესმა კრიპტობირჟამ Binance-მა გამოაცხადა, რომ ჰაკერებმა ყალბი გასაუბრებები გამოიყენეს რეკორდული 6.3 მილიარდი დოლარის მოსაპარად,“ — ნათქვამია მეორე სტატიაში. ჩრდილოეთ კორეა Binance-ის ქურდობაში მონაწილეობას უარყოფს.
„ჩრდილოეთ კორეის რეჟიმი დიდმასშტაბიანი კრიპტოვალუტის ქურდობიდან მიღებულ შემოსავალს იყენებს უკანონო იარაღის პროგრამის დასაფინანსებლად და ბოლო წლებში მილიარდობით დოლარს იპარავს,“ — განაცხადა FBI-ს კიბერდირექტორმა ბრეტ ლეთერმანმა.
„ჩრდილოეთ კორეის მთავრობა კრიპტოვალუტის ქურდობით აფინანსებს თავის ავანტიურისტულ რეჟიმსა და უკანონო იარაღის პროგრამას,“ — აღნიშნა იუსტიციის დეპარტამენტის ეროვნული უსაფრთხოების მთავარი მოადგილემ, მ. სკოტ პროქტორმა.