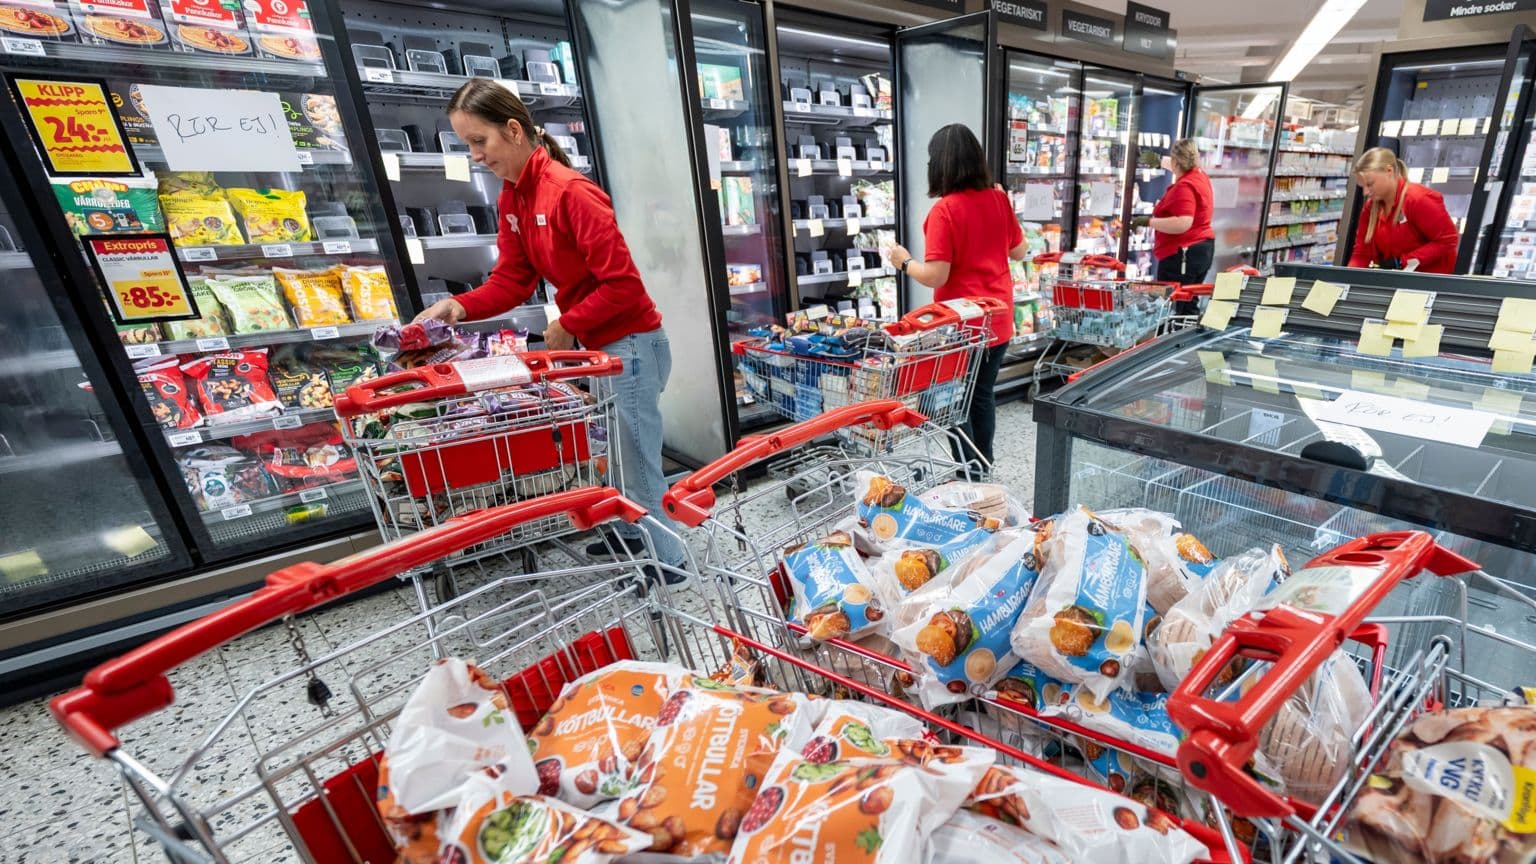
ბრიტანეთში საკვები პროდუქტების მომწოდებლები კიბერშეტევების მსხვერპლნი გახდნენ მას შემდეგ, რაც ჰაკერებმა ევროპის მასშტაბით სუპერმარკეტების საყინულეების ტემპერატურა გაზარდეს.
დიდი ბრიტანეთის ეროვნული კიბერუსაფრთხოების ცენტრმა (NCSC) განაცხადა, რომ დაზარალებულ კომპანიებთან თანამშრომლობს, თუმცა ეროვნული მასშტაბით ზიანი მინიმალურია.
ორშაბათს, NCSC-ის წლიური ანგარიშის წარდგენისას, ცენტრის ოპერაციების დირექტორმა, პოლ ჩიჩესტერმა აღნიშნა: „ჩვენ ვიცით ამ ინციდენტების შესახებ დიდ ბრიტანეთში და, რა თქმა უნდა, დაზარალებულ ორგანიზაციებთან ვმუშაობთ. ვითარებას მუდმივად ვაკვირდებით. ამ ეტაპზე ზიანი მინიმალურია.“
ამასობაში, კიბერუსაფრთხოების ექსპერტებმა განაცხადეს, რომ „სატყუარა“ მაცივრების მართვის სისტემებზე განხორციელებულმა შეტევებმა – რომლებიც სპეციალურად ინტერნეტში იყო განთავსებული ჰაკერების მისაზიდად – გამოავლინა მავნე ოპერაციების მსგავსი ნიშნები, რომლებიც რუსეთთან არის დაკავშირებული.

ბელგიაში, ესტონეთში, ირლანდიაში, ფინეთში, ლუქსემბურგში, ნიდერლანდებსა და შვედეთში საცალო ვაჭრობის წარმომადგენლებმა ორშაბათს განაცხადეს, რომ მათ მაცივრებთან პრობლემები შეექმნათ – ზოგიერთში ტემპერატურა 50°C-მდე (122°F) ავიდა – და რამდენიმე კომპანიამ დაადასტურა, რომ ჰაკერული თავდასხმის მსხვერპლნი გახდნენ. მსგავსი შემთხვევები გასულ თვეს საფრანგეთშიც დაფიქსირდა. გაირკვა, რომ საფრანგეთის სუპერმარკეტების მაცივრებზე კიბერშეტევა განხორციელდა მოძველებულ ტექნოლოგიაზე, რომელიც ინტერნეტთან იყო დაკავშირებული და სტანდარტული პაროლები ჰქონდა.
ამ დროისთვის, არცერთი ბრიტანული სასურსათო ქსელი პირდაპირ არ დაზარალებულა.
ჩიჩესტერის თქმით, NCSC, რომელიც GCHQ-ს (ბრიტანეთის მთავარ სადაზვერვო სააგენტოს) ნაწილია, ორგანიზაციებთან ერთად მუშაობს ტექნოლოგიურ სისუსტეთა გამოვლენასა და მათ აღმოფხვრაზე, რათა ჰაკერებმა ისინი ვერ გამოიყენონ.
მან ასევე აღნიშნა, რომ NCSC-ს არ შეუძლია დაასახელოს, ვინ განახორციელა ეს შეტევები, თუმცა ისინი არ იყო AI-ის გამოყენებით განხორციელებული და გამოიყენეს ისეთი სისუსტეები, რომლებიც „დიდი ხანია არსებობს“.
NCSC-ის აღმასრულებელმა დირექტორმა, რიჩარდ ჰორნმა, განაცხადა, რომ მაცივრებზე თავდასხმები წარმოადგენს „კიბერსაფრთხის საწყის ეტაპს“, რომლის წინაშეც კომპანიები და საზოგადოება დგანან, რადგან AI სისტემები IT ქსელებში იმ ხარვეზებს აჩვენებს, რომელთა შესახებაც მფლობელებს წარმოდგენა არ აქვთ ან მათი გამოსწორება უგულებელყვეს.
„არსებობს უამრავი სისუსტე, რომელიც ... შეიძლება ითქვას, რომ უბრალოდ ელოდება, როდის გამოიყენებენ მათ,“ – დასძინა მან.
სააგენტოს ტექნოლოგიურმა დირექტორმა, ოლი უაითჰაუზმა, აღნიშნა, რომ ყოველდღიური საყოფაცხოვრებო მოწყობილობები, რომლებიც ინტერნეტთან არის დაკავშირებული, გარკვეულ სიტუაციებში ჰაკერების სამიზნე შეიძლება გახდეს. მისი თქმით, მწარმოებლები უნდა წაახალისონ, რომ თავიანთი ტექნოლოგიები უფრო უსაფრთხო გახადონ, ხოლო მომხმარებლებმა უნდა მიიღონ, რომ უსაფრთხო მოწყობილობებისთვის მეტი გადაიხადონ.
ბრიტანეთის დამოუკიდებელი ხორცის მომწოდებელთა ასოციაციამ განაცხადა, რომ მისი 300-ზე მეტი წევრიდან ზოგიერთები დაზარალდნენ მას შემდეგ, რაც „კოლატერალური ზიანი“ მიიღეს ჰაკერულ თავდასხმაში.
ინდუსტრიულმა გაერთიანებამ აღნიშნა, რომ მაცივრების გატეხვის შედეგად ხორცი არ დაკარგულა, თუმცა ეს შემთხვევები „შეგახსენებთ ყველას, ვინც საკვების მიწოდების ჯაჭვშია ჩართული, რომ მათი ბიზნესი შესაძლოა ვიღაცისთვის სამიზნე იყოს“.
ერთ-ერთმა ხორცის მომწოდებელმა კომპანიამ განაცხადა, რომ მის ცივ დანადგარებში ტემპერატურა 100°C-მდე (212°F) ავიდა, ხოლო კიდევ ორმა კომპანიამ აღნიშნა, რომ მათი დანადგარები დნობის რეჟიმში გადავიდა. ასოციაციის ინფორმაციით, დაზარალებული დანადგარები იმ მომენტში ცარიელი იყო.
ლონდონში მდებარე ხილისა და ბოსტნეულის საბითუმო მოვაჭრეც დაზარალდა, თუმცა თავდასხმის გავრცელება თავიდან აიცილა – ცივი საცავის ინტერნეტკავშირი კედლიდან გამოაერთა. „ლანგრიჯ ორგანიკის“ მმართველმა დირექტორმა, ალექს პირსმა, განაცხადა, რომ ჰაკერებმა რამდენიმე დანადგარზე პარამეტრები შეცვალეს და ისინი 150°C-ზე ოთხ საათზე მეტხანს დნობის რეჟიმში გადაიყვანეს. თუმცა, პირსმა და მისმა თანამშრომლებმა დროულად მოახერხეს ჩარევა და მარაგი არ დაზიანებულა.
„ცხადია, სისტემაში შეღწევა მარტივი უნდა ყოფილიყო, რადგან ყველაზე მარტივი გამოსავალი იყო ინტერნეტიდან გამორთვა,“ – აღნიშნა მან.
პირსის თქმით, „ლანგრიჯი“ იყენებს იმავე მაცივრის მართვის სისტემას, რომელიც შეიმუშავა ამერიკულმა პროგრამულმა კომპანიამ Copeland-მა და რომელიც საფრანგეთის სუპერმარკეტების ინციდენტშიც ფიგურირებდა. „The Grocer“-მა პირველად გაავრცელა ინფორმაცია „ლანგრიჯის“ შემთხვევის შესახებ. Copeland-ს კომენტარისთვის დაუკავშირდნენ.
კიბერუსაფრთხოების მკვლევარებმა განაცხადეს, რომ Danfoss-ის სატყუარა მაცივრების მართვის სისტემებზე თავდასხმები – რომელთა სისტემებიც ასევე ჰაკერების სამიზნე გახდა კონტინენტურ ევროპაში – მსგავსია ბოლო დროს რუსეთთან დაკავშირებული ოპერაციებისა.
საივიერ ბელეკენსმა, კიბერუსაფრთხოების კომპანია Lupovis-ის აღმასრულებელმა დირექტორმა, განაცხადა, რომ 20 ოქტომბრიდან 30 ოქტომბრამდე პერიოდში, ონლაინ „honeypot“ სატყუარა სისტემების განთავსების შემდეგ, 91 სხვადასხვა წყაროდან 256 თავდასხმის მცდელობა დააფიქსირეს. ეს სატყუარა სისტემები ჰაკერებისთვის რეალური Danfoss-ის მაცივრის კონტროლერებისგან განუყოფელი იყო.
თავდამსხმელები, რომლებიც სატყუარა სისტემებზე კონტროლის მოპოვებას ცდილობდნენ, ანონიმურები დარჩნენ, თუმცა ავთენტიფიკაციის მცდელობების უმეტესობა მწარმოებლის საჯაროდ ხელმისაწვდომი ქარხნული პაროლებითა და მომხმარებლის სახელებით ხორციელდებოდა.
ისინი ასევე იყენებდნენ იმას, რასაც ბელეკენსი „bulletproof“ ჰოსტინგს უწოდებს – ანუ ისეთ ინტერნეტპროვაიდერებს, რომლებიც მავნე აქტივობის მიმართ განსაკუთრებით ტოლერანტულები არიან, ხშირად უგულებელყოფენ ბოროტად გამოყენების შესახებ შეტყობინებებს ან სამართალდამცავებისთვის მომხმარებელთა საქმიანობის შეწყვეტას ართულებენ.
„ჩვენი ყურადღება მიიპყრო იმ ინფრასტრუქტურის თანხვედრამ, რომელიც ბოლო პერიოდში შემოწმებისას გამოვლინდა და იმ ინფრასტრუქტურამ, რომელსაც წარსულში რუსეთთან დაკავშირებულ მავნე ოპერაციებთან ვაკავშირებდით,“ – განაცხადა მან.
„მიუხედავად იმისა, რომ კონკრეტულ ჯგუფს ჯერ ვერ ვასახელებთ, იმ აქტორების რაოდენობა, რომლებიც ამ აღწერილობას შეესაბამებიან, საკმაოდ მცირეა და bulletproof ჰოსტინგი, რომელსაც ეს აქტორები იყენებენ შემოწმებისთვის, წარსულში რუსულ ჯგუფებსაც ჰქონდათ გამოყენებული.“